Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD

Automatische Übersetzung
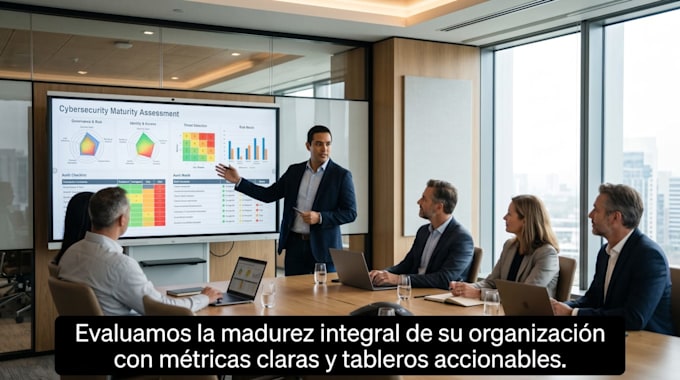
Ich helfe Unternehmen, ihr reales Sicherheitsniveau mit einer objektiven, strukturierten und zu 100% remote durchführbaren Diagnose genau zu verstehen.
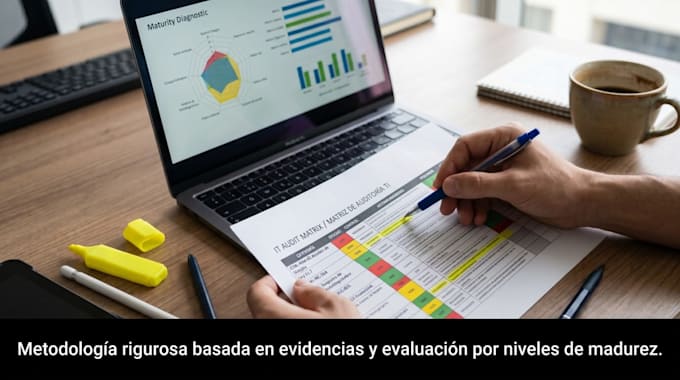
Durch eine ganzheitliche Methodik mit 50 Kontrollen basierend auf internationalen Cybersecurity-Standards bewerte ich die technische und operative Haltung deines Unternehmens und ordne sie auf einer Reifeskala von Stufe 1 bis 5 ein.
Wie funktioniert der Service?
Ein direkter, vertraulicher Service ohne Unterbrechungen für dein Team – ideal für KMU und wachsende Unternehmen.
Cybersecurity Engineer
Sprachen
Automatische Übersetzung
Automatische Übersetzung
1. Muss ich dir Passwörter oder Zugriff auf meine Server und Konten geben?
Nein. Der Service ist 100% asynchron und nicht invasiv. Du beantwortest lediglich einen strukturierten Fragebogen zur Operation und zu den genutzten Tools; ich werde dir niemals credentials, Remote-Zugriffe oder Administrationsschlüssel abfordern.
2. Wer in meinem Unternehmen sollte das Formular ausfüllen?
Es wird klar und explizit festgelegt, wer Antworten geben soll und wer die Informationen validiert; außerdem lassen wir keinen schwachen Punkt offen.
3. Wie lange dauert es, den Fragebogen auszufüllen?
Er ist so gestaltet, dass er in ca. 15 bis 25 Minuten flüssig ausgefüllt werden kann, mit Multiple-Choice-Fragen und kurzen Feldern.
4. Was bedeuten die Reifegrade von 1 bis 5?
Es ist eine objektive Reifeskala: Stufe 1 entspricht improvisierten oder nicht vorhandenen Prozessen; Stufe 2 grundlegende Praktiken; Stufe 3 standardisierte und dokumentierte Kontrollen; Stufen 4 und 5 optimierte und kontinuierlich überwachte Umgebungen.
5. Was bekomme ich am Ende des Service genau?
Du erhältst einen Executive Report im PDF-Format, der die Gesamtbewertung des Unternehmens, den Reifegrad pro Domain, identifizierte kritische Lücken und eine priorisierte Liste praktischer Empfehlungen zur Behebung zusammenfasst.
6. Sind meine Daten und Unternehmensinformationen geschützt?
Absolut. Alle bereitgestellten Informationen werden nach strengen Vertraulichkeitsgrundsätzen behandelt und ausschließlich zur Erstellung des technischen Diagnoseberichts verwendet.
7. Ist dieser Service für Unternehmen jeder Nation gültig?
Ja. Die geprüften Kontrollen basieren auf internationalen Cybersecurity-Rahmenwerken und Best Practices, geeignet für Organisationen jeder Größe und Branche weltweit. Ideal für Unternehmen, die gesetzliche Vorgaben beachten müssen, um Bußgelder zu vermeiden.
8. Wenn mein Unternehmen klein ist und keine TI-Abteilung hat, nützt mir dieses Diagnose?
Genau da kommt der größte Mehrwert her. Du bekommst klare Einsicht, welche operativen Risiken heute bestehen (z. B. E-Mail-Konten, Remote-Arbeit, Datenverlust) und welche vorbeugenden Maßnahmen du ergreifen solltest, bevor etwas passiert.
9. Beinhaltet das die Implementierung oder technische Lösung der gefundenen Mängel?
Der Umfang dieses Service ist streng Audit und Diagnose, um dir die Radiografie deines Unternehmens und den vorgeschlagenen Aktionsplan zu liefern. Falls du später Unterstützung bei der technischen Behebung brauchst, können wir einen separaten Zusatzumfang vereinbaren.
10. Kann der Abschlussbericht auch auf Englisch vorliegen?
Ja, ich kann den Abschlussbericht auf Englisch liefern, aber es kommt ein zusätzlicher Tag hinzu.