Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
ISO-Berater, QMS, ISMS und Compliance
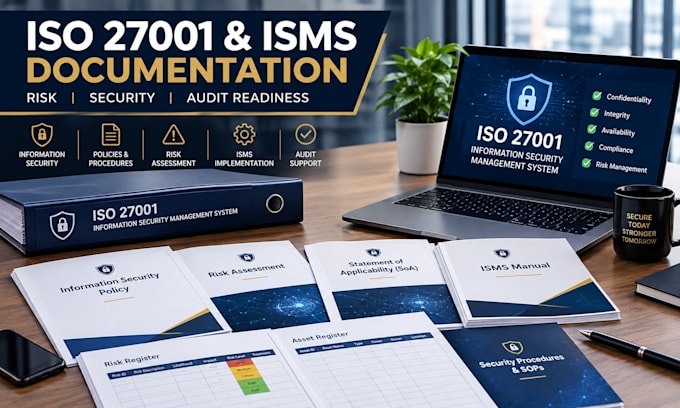
Brauchst du professionelle ISO 27001-Dokumentation, ISMS-Entwicklung oder Auditvorbereitung?
Ich biete maßgeschneiderte ISO 27001-Beratung und Dokumentation für das Information Security Management System (ISMS) basierend auf deiner Organisation, Prozessen, Umfang und Sicherheitsanforderungen an.
Meine Leistungen umfassen:
Ich stelle keine generischen Copy-and-Paste-Vorlagen bereit. Die Dokumentation ist auf deine Geschäftsaktivitäten, Informationswerte, Risiken und geltende Anforderungen zugeschnitten.
Egal, ob du ein ISMS von Grund auf aufbaust, ein bestehendes System verbesserst oder dich auf ein ISO 27001-Audit vorbereitest, ich kann professionelle Dokumentation und praktische Anleitung bieten.
Kontaktiere mich vor der Bestellung mit deinem Organisationstyp, Umfang und aktueller Dokumentation, damit ich das passende Paket empfehlen kann.
Automatische Übersetzung
1. Bietest du ISO 27001 ISMS-Dokumentation an?
Ja. Ich stelle strukturierte ISMS-Dokumentation bereit, einschließlich Richtlinien, Verfahren, SOPs, Risikodokumentation und unterstützender Register.
2. Kannst du ein ISMS von Grund auf aufbauen?
Ja. Ich helfe bei der Entwicklung der Dokumentationsstruktur und gebe praktische Umsetzungshilfen sowie Unterstützung bei Auditvorbereitungen, basierend auf deiner Organisation und deinem Umfang.
3. Bietest du eine ISO 27001-Risikobewertung an?
Ja. Risikobewertung und zugehörige Risikodokumentation sind je nach gewähltem Paket verfügbar.
4. Kannst du eine Statement of Applicability erstellen?
Ja. Ich kann Unterstützung bei der Erstellung des Statement of Applicability als Teil des gewählten Pakets oder als Zusatzleistung bieten.
5. Kannst du meine bestehende ISMS überprüfen?
Ja. Ich kann deine bestehende Dokumentation prüfen, potenzielle Lücken identifizieren und Verbesserungen empfehlen.
6. Kannst du bei einem internen ISO 27001-Audit helfen?
Ja. Ich biete Unterstützung bei internen Audits und Auditvorbereitungen. Formelle Zertifizierungsaudits werden von der entsprechenden Zertifizierungsstelle durchgeführt.
7. Wird die Dokumentation individuell angepasst?
Ja. Ich entwickle die Dokumentation basierend auf deiner Organisation, deinen Aktivitäten, deinem Umfang und den Informationssicherheitsanforderungen, anstatt nur generische Vorlagen bereitzustellen.
8. Garantierst du eine ISO 27001-Zertifizierung?
Nein. Die Entscheidung über die Zertifizierung liegt bei der entsprechenden unabhängigen Zertifizierungsstelle. Ich biete professionelle Dokumentation, Beratung und Unterstützung bei der Auditvorbereitung.