Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
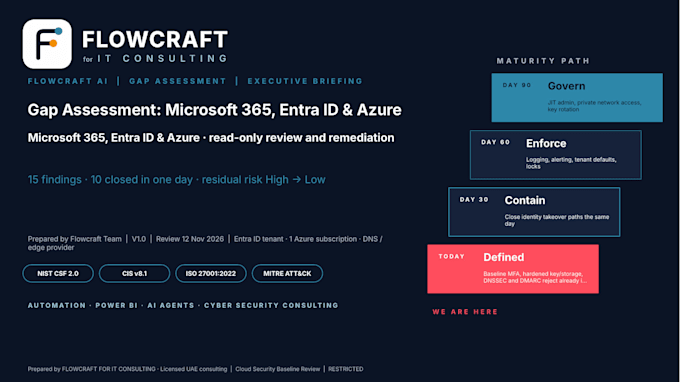
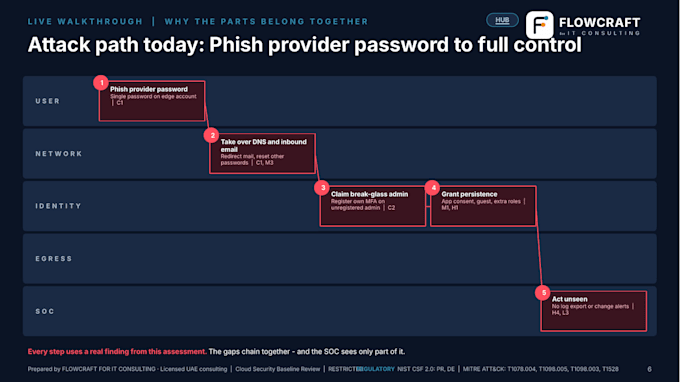
Microsoft 365- und Azure-Sicherheit, Sentinel und Automatisierung
Bring Microsoft Sentinel für dich zum Laufen, nicht nur Logdaten zu ingestieren.
Was du bekommst: ein Konfigurationsbericht und ein ATT&CK-Erkennungs-Use-Case-Workbook (Logquellen, Kill-Chain-Phase, Abdeckungsstatus). Fortgeschrittene Versionen fügen Sentinel KQL pro Use Case und HLD/LLD-Dokumentation hinzu.
Zugriff erfolgt durch deinen eigenen Administrator, zeitlich befristet, Änderungen nur nach deiner Freigabe des Plans. Deine Daten bleiben in deinem Tenant.
Lizenzierte IT-Beratung in den VAE, weltweit tätig.
Nicht enthalten: 24x7-Überwachung oder Managed SOC. Schreibe mir bitte zuerst mit deinen Datenquellen.


Cloud-Provider:
microsoft azure
Expertise:
Installation
•
Konfiguration
Cloud-Computing-Ressource:
Security Groups
Automatische Übersetzung
Brauche ich eine Sentinel-Lizenz?
Sentinel wird von Azure beim Ingesting abgerechnet. Ich prüfe zuerst deine Datenquellen und empfehle einen Tabellen- und Retentionsplan, der die Kosten unter Kontrolle hält.
Bietest du 24x7 Überwachung an?
Nein. Ich erstelle und federe die Erkennungen und Playbooks; dein Team oder SOC-Anbieter überwacht und reagiert.