Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD


Automatische Übersetzung
Planst du, ein Bug Bounty Programm auf HackerOne oder Bugcrowd zu starten?
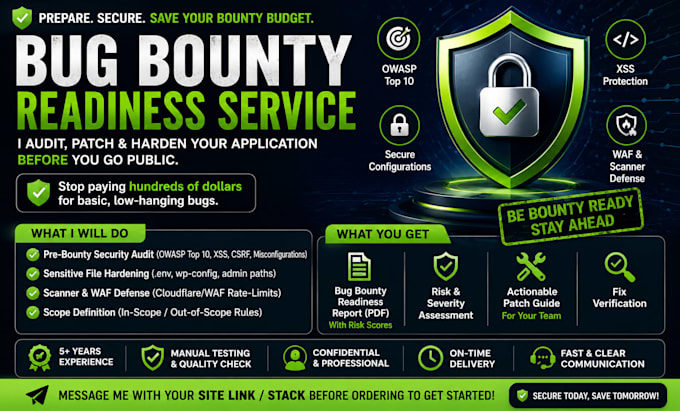
Bevor du öffentlich gehst, kann ich dir helfen, deine Website oder Webanwendung zu prüfen, abzusichern und zu härten, um gängige Schwachstellen und unnötige Bounty-Meldungen zu reduzieren.
Was ich tun werde:
Warum du mich wählen solltest?
Mit jahrelanger praktischer Erfahrung in Web-Security, WordPress-Sicherheit & Malware-Entfernung konzentriere ich mich auf praktische Sicherheit, nicht nur auf automatisierte Scans. Ich erkenne echte Risiken, erkläre die Ergebnisse klar und liefere umsetzbare Lösungen, um deine Anwendung sicher zu machen.
Was du bekommst:
Mein Ziel ist es, dir zu helfen, gängige Sicherheitsprobleme zu beheben, bevor sie zu teuren Bug Bounty Berichten werden.
Bitte sende mir vor der Bestellung deine Website-URL und den Technologiestack, damit ich den Umfang und die Anforderungen bestätigen kann.
Beste Grüße
Raihan Rajib
Bitte beachte, dass es gegen die Richtlinien von Fiverr verstößt, wenn Freelancer Themes, Vorlagen oder andere Elemente, die die Rechte Dritter oder geltende Gesetze verletzen, in die gelieferte Arbeit aufnehmen. Lies mehr darüber in unseren Leitfaden für verantwortungsvolle digitale Kreation.
WordPress
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Was benötigen Sie von mir, um zu beginnen?
Bitte gib deine Website-/Anwendungs-URL und den Technologiestack an. Falls erforderlich, teile ich dir mit, welche Zugänge oder Informationen benötigt werden.
Beheben Sie die Schwachstellen, die Sie finden?
Ja. Je nach Paket kann ich gängige Sicherheitsprobleme beheben und klare Empfehlungen für dein Entwicklungsteam geben.
Kannst du eine WordPress-Website auditieren?
Ja. Ich kann WordPress-Websites auf gängige Sicherheitsprobleme, offene Dateien, Malware-Risiken und Konfigurationsschwächen prüfen.
Kannst du meine Website für ein Bug Bounty Programm vorbereiten?
Ja. Ich helfe, gängige Schwachstellen zu erkennen und Sicherheitsverbesserungen zu empfehlen, bevor du dein HackerOne- oder Bugcrowd-Programm startest.
Stellst du einen Sicherheitsbericht aus?
Ja. Du erhältst einen klaren Bericht mit identifizierten Problemen, Risikostufen und empfohlenen Fixes.
Soll ich Sie vor der Bestellung kontaktieren?
Ja. Bitte sende mir zuerst deine Website-URL und den Technologiestack, damit ich deine Anforderungen prüfen und den passenden Service bestätigen kann.