Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
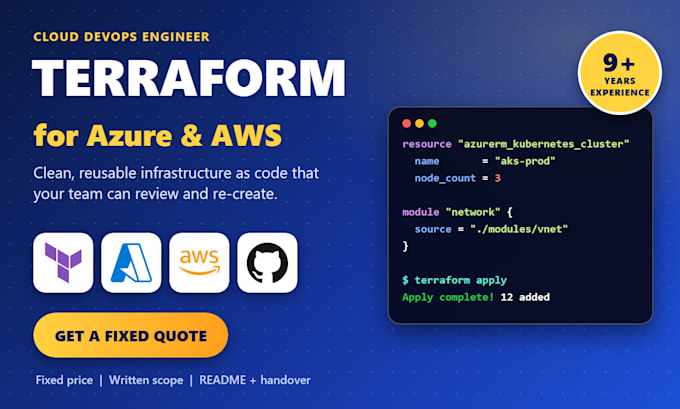
Cloud-DevOps-Ingenieur, Terraform, Kubernetes, CI/CD und Docker auf Azure und AWS
Hör auf, überall in der Cloud-Konsole herumzuklicken. Ich verwandle dein Azure- oder AWS-Setup in sauberen, wiederverwendbaren Terraform-Code, den dein Team überprüfen, versionieren und jederzeit neu erstellen kann.
Was du bekommst:
- Terraform-Code in deinem Repository, aufgeteilt in Module
- Remote-State mit Locking
- Separate Entwicklungs- und Produktionsumgebungen (Standard und Premium)
- Eine README, damit dein Team ihn eigenständig nutzen kann
- Eine Übergabe-Durchführung
Typische Arbeiten: Netzwerk und Subnetze, Kubernetes (AKS/EKS), virtuelle Maschinen, Speicher, Key Vault/Secrets Manager, IAM/RBAC und das Umsetzen einer bestehenden manuellen Konfiguration in Code.
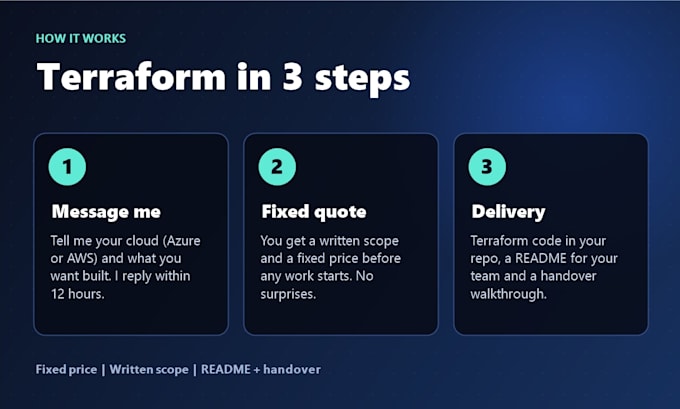
Wie es funktioniert: Du beschreibst dein Setup, ich schicke dir einen schriftlichen Scope und einen Festpreis, dann liefere ich in Meilensteinen mit kurzen Updates alle 2–3 Tage.
Bitte schreibe mir vor der Bestellung, damit wir den Scope abstimmen können.
Tools:
Docker
•
GitHub
•
Azure Resource Manager
Framework:
Terraform
•
Ansible
Cloud-Provider:
Amazon Web Services
•
microsoft azure
Programmiersprache:
Bash
•
PowerShell
Expertise:
Installation
•
Migration
•
Konfiguration
Automatische Übersetzung
Arbeitest du mit einer bestehenden Cloud-Umgebung?
Ja. Ich kann deine aktuelle Konfiguration lesen und in Terraform umwandeln, ohne laufende Systeme zu beeinträchtigen.
Welche Clouds deckst du ab?
Azure und AWS.
Was muss ich bereitstellen?
Schreibgeschützter oder eingeschränkter Zugriff auf dein Cloud-Konto (niemals deine Root-Zugangsdaten) und eine kurze Beschreibung dessen, was du bauen möchtest.