Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Senior Web3-Ingenieur, Blockchain, Smart Contracts
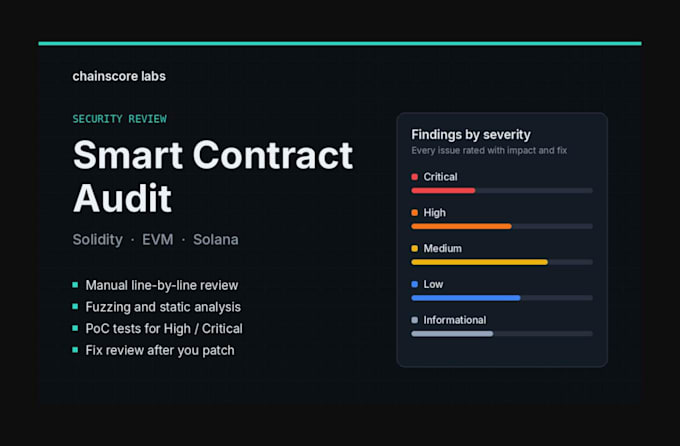
Lass deine Verträge vor dem Mainnet von Ingenieuren überprüfen, die DeFi-, Stablecoin- und RWA-Protokolle bauen.
Was du bekommst:
Wir prüfen auf Zugriffssteuerungsfehler, Reentrancy, Orakel- und Preismanipulation, Rundungs- und Abrechnungsfehler, Upgradability und Speicher-Collisions, Signatur-Wiederholung und Probleme mit Fee-on-Transfer oder Rebasing-Tokens.
Da wir selbst permissioned RWA-Tokens, Stablecoin-Apps und DeFi-Protokolle bauen, testen wir auch deine Geschäftslogik gegen das, was das Protokoll leisten soll. Viele schwerwiegende Bugs sitzen dort, eher als in bekannten Verwundbarkeitsmustern.
Bevor du bestellst, schick dein Repo oder eine Zip-Datei, den Commit-Hash und eine kurze Notiz, was die Verträge tun sollen. Ich bestätige zuerst nSLOC und Umfang.
Eine Audit reduziert das Risiko, garantiert aber nicht, dass der Code fehlerfrei ist.
Tools:
Slither
•
OpenZeppelin
•
Etherscan
Dienstleistungen im Bereich Kryptowährung konzentrieren sich ausschließlich auf die Entwicklung und Programmierung. Teile niemals vertrauliche Informationen oder private Schlüssel mit anderen.
Automatische Übersetzung
Wie gestaltest du die Preisgestaltung für eine Überprüfung?
Nach nSLOC (Zeilen Code ohne Leerzeilen und Kommentare) und Komplexität. Reiche das Repo vor der Bestellung ein und ich bestätige Umfang, Preis und Zeitplan.
Können Sie die gefundenen Probleme beheben?
Ja, als separater Auftrag, damit die Audit unabhängige bleibt. Standard und Premium beinhalten eine Fix-Review, in der wir deine Patches überprüfen.
Ist der Bericht vertraulich?
Ja. Der Bericht gehört dir, und du entscheidest, ob du ihn veröffentlichst.
Was brauchst du von mir, um anzufangen?
Repository-Zugriff oder Zip-Datei, ein eingefrorener Commit-Hash, alle Docs oder Spezifikationen, die gewünschtes Verhalten beschreiben, und die Chain, auf der du deployen willst.
