Kategorien durchsuchen
Deutsch
$
USD
Verbinden Sie sich mit Ihrer KI
Hervorragender Cloud Engineer
Ich bin ein AWS Certified Solutions Architect mit 5+ Jahren Erfahrung im DevOps-Bereich. Ich habe Produktions-Workloads von EC2 zu ECS migriert, oft mit geringem Ausfall, und ich helfe dir, dasselbe zu erreichen, ohne dass es ein monatelanges Projekt wird.
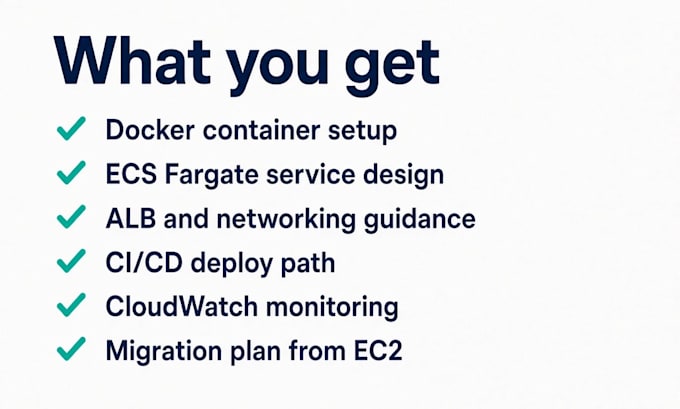
Dieser Gig deckt zwei Dinge ab: eine containerisierte App auf ECS Fargate bereitzustellen oder eine sichere EC2-zu-ECS-Migration zu planen. Je nach Paket erhältst du das ECS-Service-Design, Aufgaben-Größenbestimmung, ALB- und Netzwerk-Guide, CloudWatch-Einrichtungsnotizen und einen Deploy-Pfad, den du wiederverwenden kannst.
Du musst mir nicht Root-Zugriff geben. Eine Least-Privilege IAM-Rolle reicht aus. Ich schreibe deinen Anwendungscode nicht um, ich kümmere mich um AWS und die Container-Seite.
Schreib mir, was heute läuft (EC2, On-Prem, oder einfach ein Docker-Image) und deine Region. Dann verweise ich dich auf das passende Paket.

Automatische Übersetzung
Meine App läuft noch auf einer einzelnen EC2-Instanz. Ist ECS Überforderung?
Nicht immer. Wenn Deployments manuell sind und Skalierung mühsam ist, ist ECS Fargate meist simpler, als es die Leute erwarten. Basic passt oft gut – sag dir ehrlich, ob es sich lohnt.
Wird es während der Migration Ausfallzeiten geben?
Der Plan ist darauf ausgelegt, das zu vermeiden. Alt und neu laufen Seite an Seite hinter dem Load Balancer, Traffic wird schrittweise verlagert, und wir halten eine Rollback-Option, bis alles stabil ist.
Ist meine App noch nicht dockerisiert. Kannst du trotzdem helfen?
Ja, füge das Extra "Dockerize my app" hinzu oder starte mit Basic, dann schätzen wir es passend ein. Ich schreibe keinen App-Code um, aber der Container-Teil ist abgedeckt.
ECS oder EKS — welches soll ich wählen?
Wenn du Kubernetes nicht zwingend brauchst, ist ECS in der Regel die einfachere und günstigere Wahl. Für Kubernetes habe ich ein eigenes EKS-Gig.
Brauchst du Root-Zugriff auf mein AWS-Konto?
Nein. Eine Least-Privilege IAM-Rolle reicht. Teile niemals Root-Zugang im Chat.
Kannst du auch CI/CD für Deployments einrichten?
Ja, GitLab, GitHub Actions oder Jenkins-ähnliche Pipelines. Füge das CI/CD-Extra hinzu oder frag nach einem individuellen Angebot.