Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Cybersecurity- und KI-Automatisierungsberater, 30 Jahre Netzwerkarchitektur
Wer ich bin
Über 30 Jahre Erfahrung in Telekommunikation und Netzwerksicherheitsarchitektur, jetzt unterstütze ich Software- und Hardwarehersteller dabei, die Meldepflichten für Schwachstellen und Vorfälle gemäß Artikel 14 des EU Cyber Resilience Act (CRA) zu erfüllen.
Was dieses Gig beinhaltet
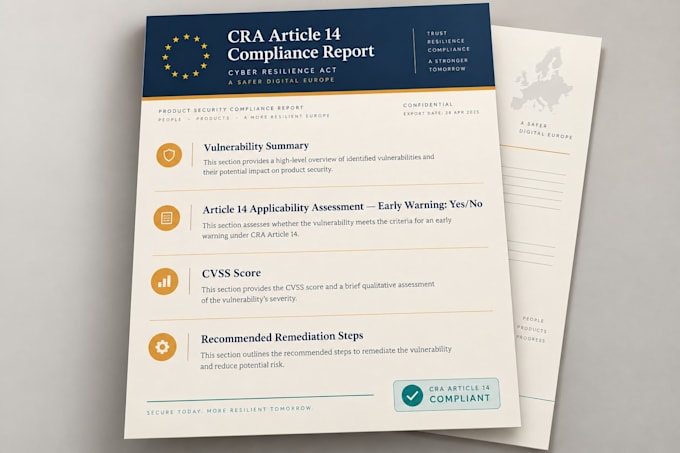
Ich überprüfe deine gemeldeten Schwachstellen- oder Sicherheitsvorfall-Daten anhand der Anforderungen des CRA Artikel 14 sowie relevanter Schweregrad- und Ausnutzungsindikatoren, einschließlich CVSS, EUVD und CISA KEV, falls zutreffend. Anschließend identifiziere ich, ob Frühwarn- oder Meldepflichten ausgelöst werden könnten, und erstelle eine klare Dokumentation zur Überprüfung und Einreichung.
Dieses Gig kann umfassen:
Risikoabschätzung für Schwachstellen/Vorfälle
Überprüfung der Anwendbarkeit des CRA Artikel 14
Hinweise zur Meldung und Entwurf der Dokumentation
Empfehlungen zur Behebung
Was ich von dir brauche
Sende deinen Schwachstellenbericht, Sicherheitslog, Vorfalldetails oder SBOM-Export. Es sind keine Zugangsdaten oder Live-Infrastruktur erforderlich.
Lass uns anfangen
Wähle ein Paket und sende deine Daten über das Anforderungsformular. Ich werde sie bewerten und den vereinbarten Bericht innerhalb des angegebenen Zeitrahmens liefern.