Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
AI App Audits und Kurzvideo-Bearbeitung
Starte eine AI-basierte SaaS (Cursor, Claude Code, Lovable, Bolt, Replit)? Bevor Nutzer, Daten und Zahlungen darüber laufen, hol dir eine unabhängige, nur-lesende Bewertung der Risiken, die leicht übersehen werden, wenn du schnell lieferst.
WIE ES FUNKTIONIERT
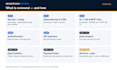
Ich scanne eine nur-lesende Kopie deines Codes und überprüfe dann manuell alle kritischen und hohen Befunde, die der Scan liefert: eine priorisierte Liste, kein Scanner-Geräusch.
PAKETE
Basic: automatischer Scan von Secrets und Konfiguration, Abhängigkeiten und bekannten Schwachstellen, AI/LLM-Risiken, Infrastrukturkonfiguration. Keine manuelle Überprüfung von Authentifizierung, API oder Geschäftslogik.
Standard: ergänzt manuelle Überprüfung von Authentifizierung und API-Exposition, plus EINES von Autorisierung, Zahlungslogik oder Datenisolation.
Premium: alle drei Bereiche, einen Maßnahmenplan nach Ausnutzbarkeit und Aufwand, einen Re-Scan nach deinen Korrekturen, eine 30-minütige Durchsicht.
DATENSCHUTZ
Die Analyse läuft lokal; dein Code wird niemals an Dritte hochgeladen. Offline-Modus auf Anfrage. Kopien werden innerhalb von 30 Tagen gelöscht.
NICHT ENTHALTEN
Kein Penetrationstest, kein Live-Angriffstest, keine Zertifizierung, keine Garantie, dass alle Probleme gefunden werden.
Automatischer Scan mit menschlicher Überprüfung jedes gemeldeten Befunds.
Anwendung testen:
Web-Applikation
Gerät:
PC
•
Mac
•
Linux
•
iPhone
•
Android-Mobiltelefon
Automatische Übersetzung
Ist das ein Penetrationstest?
Nein. Es ist eine reine Leseüberprüfung deines Quellcodes und deiner Konfiguration. Es wird nichts angegriffen, ausgenutzt oder gegen deine Live-Systeme ausgeführt.
Was muss ich bereitstellen?
Eine reine Kopie des Repositories (Zip oder eine Read-Only-Repo-Einladung), dein Stack und die Bestätigung, dass du den Code besitzt oder berechtigt bist, ihn überprüfen zu lassen.
Wirst du meine Live-App oder Nutzerreisen testen?
Nein. Live-Reise-Tests sind in keinem Paket enthalten, es sei denn, sie werden separat schriftlich vereinbart.
Welches Paket soll ich wählen?
Basis für einen automatisierten Scan mit manuell überprüften kritischen/hohen Funden. Standard, wenn Nutzer sich anmelden und deine API aufrufen. Premium, wenn du Rollen/Teams, Zahlungen und Daten mehrerer Kunden hast.
Beheben Sie die Probleme?
Nein — du erhältst Standorte und Anleitungen zur Behebung (Standard/Premium). Du entscheidest, was behoben wird. Premium beinhaltet einen Nach-Scan nach deinen Korrekturen.
Was passiert mit meinem Code?
Lokale Analyse, niemals hochgeladen auf einen Drittanbieterdienst, niemandem zugänglich gemacht und innerhalb von 30 Tagen nach Lieferung gelöscht (früher auf Wunsch).
Kannst du garantieren, dass meine App sicher ist?
Niemand kann das ehrlich garantieren. Automatisierte Tools erzeugen falsch positive und falsch negative Ergebnisse; der Bericht zeigt, welche Bereiche geprüft wurden und welche nicht.
Verwendet mein Produkt MCP / KI-Agenten — ist das abgedeckt?
KI/LLM-Regeln laufen in jedem Paket; eine spezielle MCP/Tool-Sicherheitsüberprüfung ist in Standard und Premium enthalten, wenn dein Produkt MCP nutzt.
Umfasst Basic eine manuelle Sicherheitsüberprüfung?
Nur die Überprüfung der kritischen/hohen Funde aus dem automatisierten Scan. Manuelle Überprüfung von Authentifizierung, API-Exposition, Autorisierung, Zahlungen oder Datenisolation ist in Standard (Auth, API + ein Bereich) und Premium (alle) enthalten.