Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Dein entspannter Penetration Tester
Schnell zu liefern bedeutet für Solo-Gründer oft, dass die Sicherheitsprüfung übersprungen wird. So landen API-Schlüssel, die nicht richtig geschützt sind, fehlerhafte Authentifizierung und ungeschützte Endpunkte in der Produktion – und ein böser Akteur verwandelt sich in einen Datenleck, eine geleakte Kundenliste oder ein suspendiertes Hosting-Konto.
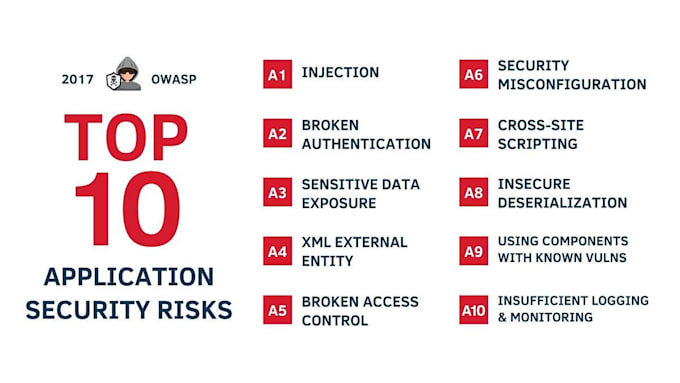
Ich bin ein eJPT-zertifizierter Penetration Tester mit praktischer Erfahrung bei der Überprüfung echter Produktionssysteme, nicht nur bei der Abhaken von OWASP-Checklisten. Ich teste deine SaaS, Web-App oder API so, wie es ein Angreifer tun würde, und liefere dir eine klare, priorisierte Liste, was du zuerst beheben solltest.
Was ich überprüfe (abhängig von deinem Paket):
Was du zurückbekommst: Ein Bericht, nach Schweregrad (kritisch / hoch / mittel / niedrig) sortiert, mit jedem Fund


Automatische Übersetzung
Ist das ein vollständiger Penetrationstest oder eine Schwachstellenanalyse?
Eine Schwachstellenanalyse — automatisiertes Scannen plus manuelle Überprüfung, um Schwachstellen zu erkennen und zu dokumentieren. Ein vollständiger Penetrationstest geht noch weiter in aktive Exploits und Social Engineering und wird als individueller Auftrag durchgeführt.
Wirst du die gefundenen Schwachstellen tatsächlich ausnutzen?
Ich bestätige nur Probleme mit sicheren, nicht destruktiven Proof-of-Concept-Tests — keine Datenexfiltration, keine zerstörerischen Aktionen. Ziel ist es, den Nachweis zu erbringen, dass das Problem besteht, nicht Schaden anzurichten.
Muss ich dir Zugang oder Anmeldedaten für die Produktion geben?
Staging- oder Testumgebungen sind stark bevorzugt. Wenn nur die Produktion möglich ist, wird das Testing in Zeiten mit geringem Traffic geplant und vorsichtig eingeschränkt.
Was passiert, wenn du keine Schwachstellen findest?
Du erhältst trotzdem einen vollständigen Bericht, der genau dokumentiert, was getestet wurde und bestätigt, dass diese Bereiche sauber sind — nützlich für Investoren-Due-Diligence oder Compliance-Anforderungen.