Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Sicherheitsingenieur
Suchst du nach unternehmensgerechtem Bedrohungserkennungssystem ohne hohe Softwarelizenzkosten?
Ich liefere komplette Wazuh SIEM- und SOAR-Automatisierung-Lösungen, die auf deine Sicherheitsanforderungen zugeschnitten sind.
Warum meinen Service wählen?
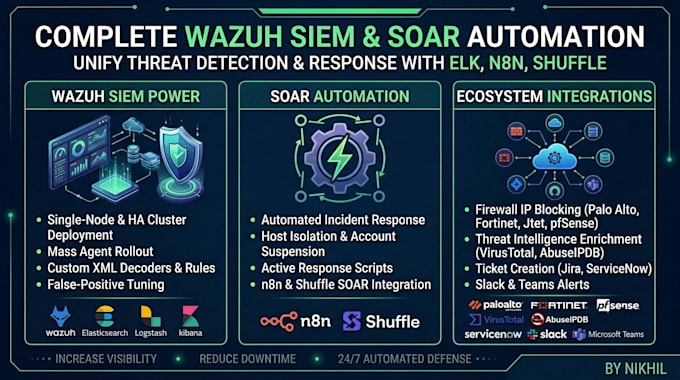
Ich helfe Organisationen beim Aufbau skalierbarer Log-Management-Systeme, bei der Echtzeit-Bedrohungserkennung und bei der Automatisierung von Vorfallreaktions-Workflows. Von der ersten Bereitstellung bis hin zu komplexen n8n- und Shuffle SOAR-Integrationen stelle ich sicher, dass deine Umgebung vollständig optimiert und prüfungsbereit ist.
Wichtige angebotene Services:
Verbessere deine Sicherheitslage mit maßgeschneiderten Open-Source-SIEM-Lösungen. Schreib mir noch heute, um deine Infrastruktur zu besprechen!
Softwaretyp:
Andere
Automatische Übersetzung
Welche Infrastruktur oder Zugänge muss ich vor Beginn bereitstellen?
Du musst Root-/Admin-Zugang zu einer sauberen Cloud-Instanz oder einem Server (empfohlen: Ubuntu/RHEL) sowie API-Schlüssel oder Zugangsdaten für alle Drittanbieter-Plattformen bereitstellen, die du integrieren möchtest (z.B. Firewalls, n8n, Slack oder Jira).
Warum sollte ich Wazuh gegenüber kostenpflichtigen Enterprise-SIEM-Lösungen wählen?
Wazuh ist eine leistungsstarke, Open-Source-SIEM/XDR-Plattform, die unternehmensgerechtes Log-Monitoring, Eindringungserkennung und aktive Reaktion bietet – ohne teure Lizenzkosten pro Agent oder Datenaufnahme.
Kannst du Wazuh mit meinen bestehenden Firewalls und Cloud-Plattformen integrieren?
Ja. Ich kann Syslog-Import für Firewalls wie pfSense, Fortinet und Palo Alto konfigurieren sowie Cloud-Infrastruktur-Logs von AWS, Azure oder GCP direkt in dein Wazuh-Dashboard integrieren.
Wie profitieren meine Sicherheitsoperationen von SOAR-Automatisierung mit n8n/Shuffle?
SOAR verwandelt statische Alarme in automatisierte Sicherheitsmaßnahmen. Statt jeden Log manuell zu prüfen, kann SOAR automatisch bösartige IPs in Firewalls blockieren, Alarme mit Threat Intelligence (VirusTotal) anreichern und Tickets sofort an Jira oder Slack weiterleiten.
Was ist Index Lifecycle Management (ILM) und warum ist es im Standard enthalten?
ILM automatisiert die Speicherung und Archivierung von Logs. Es verhindert, dass der Speicherplatz auf deinem Server voll läuft, während schnelle Abfragen und die Einhaltung von Aufbewahrungsrichtlinien gewährleistet bleiben.
Bietest du individuelle Regeln für nicht-standardisierte oder proprietäre Apps an?
Ja. In den Standard- und Premium-Paketen schreibe ich maßgeschneiderte XML-Decoders und Korrelationregeln für Legacy- oder Spezialanwendungen, vollständig abgestimmt auf das MITRE ATT&CK-Framework.
Wirst du helfen, Fehlalarme zu reduzieren, damit mein Team nicht von Alerts überwältigt wird?
Absolut. Ich konfiguriere individuelle Stille-Regeln, Schwellenwertanpassungen und lokale Overrides, um unnötige Alarme zu eliminieren, sodass du nur bei echten Sicherheitsbedrohungen benachrichtigt wirst.
Bietest du nach der Bereitstellung eine 24/7 SOC-Überwachung an?
Nein, dieser Service umfasst Engineering, Architektur, Konfiguration und Automatisierungsaufbau. Nach der Einrichtung kann dein internes Team die operativen Alarme direkt verwalten.
