Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD


Automatische Übersetzung
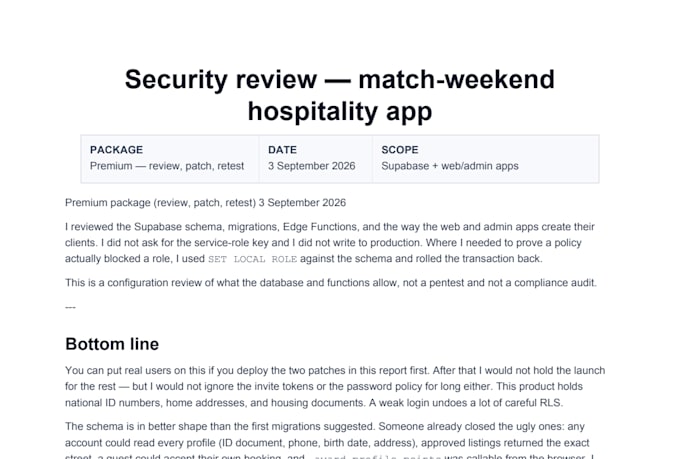
Deine KI-erstellte App funktioniert. Aber ist es wirklich sicher, sie zu starten?
Dies ist eine technische Sicherheitsüberprüfung, kein Penetrationstest oder Compliance-Audit. Ich überprüfe, was dein Supabase-Setup tatsächlich erlaubt, nicht, was dein KI-Tool behauptet zu konfigurieren.
Ich benötige nur Lesezugriff, eine Einladung für Kollaborateure oder deine Schema/Migrationen. Ich frage niemals nach deinem service-role Schlüssel, und alle Live-Checks sind rollback-sicher.
Ich spezialisiere mich auf das Audit von Apps, die mit Lovable, Bolt, Replit, Cursor und Base44 auf Supabase/PostgreSQL gebaut wurden, mit Fokus auf Row Level Security (RLS), Authentifizierung, Autorisierung und Datenexposition.
Was ich prüfe: RLS-Richtlinien, Tabellenzugriff, anonymer Zugriff, Auth & Rollen, SECURITY DEFINER Funktionen, exponierte Schlüssel/Zugangsdaten, Speicher-Richtlinien, Edge Functions, Datenisolation.
Du erhältst einen priorisierten Bericht Critical / High / Medium / Empfehlung, der erklärt, was falsch ist, warum es wichtig ist und wie man es behebt. Kein Fachchinesisch, kein generischer Scan-Report.
Möchtest du, dass es auch behoben wird? Wähle Premium und ich setze kritische Fixes um und teste sie erneut.
Unsicher, welches Paket passt? Schreib mir zuerst deine Stack-Details.
Technology Product Engineering Leader
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Kannst du eine App auditieren, die mit Lovable oder Bolt gebaut wurde?
Ja — das ist mein Spezialgebiet, vor allem wenn sie auf Supabase basiert.
Prüfst du RLS bei Supabase?
Ja, RLS ist das Kernstück des Audits — Richtlinien, Tabellenzugriff, Rollen und ob Nutzer auf Daten anderer Nutzer zugreifen können.
Verwendest du nur automatisierte Sicherheitsscanner?
Nein. Automatisierte Tools können an anwendungsspezifischen Autorisierungsproblemen vorbeigehen oder falsche Positivmeldungen erzeugen. Ich überprüfe die Konfiguration manuell und verifiziere das tatsächliche Verhalten, wo es angebracht ist.
Brauche ich meinen service-role Schlüssel oder vollen Admin-Zugang?
Nein. Eine Lesezugriffs-Einladung zu deinem Supabase-Projekt oder nur deine Schema- und Migrationsdateien reichen für Basic und Standard. Premium (wo ich Fixes umsetze) benötigt Schreibzugriff nur auf eine Staging- oder Branch-Kopie — niemals direkt auf Produktion.
Was, wenn du keine Sicherheitsprobleme findest?
Das ist ein gutes Ergebnis — du bekommst trotzdem einen Bericht, der dokumentiert, was geprüft wurde und den Sicherheitsstatus bestätigt.
Können Sie die gefundenen Probleme beheben?
Ja, beim Premium-Paket — ich setze kritische und hochpriorisierte Fixes um und teste sie erneut.
Ist das ein Penetrationstest?
Nein. Das ist ein technisches Sicherheits- und Konfigurations-Audit, kein formeller Penetrationstest, keine Zertifizierung oder Compliance-Prüfung.
Welchen Zugang benötigen Sie?
Kommt auf den Umfang an — ich bestätige genau, was nach der Überprüfung deines Projekts notwendig ist.