Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
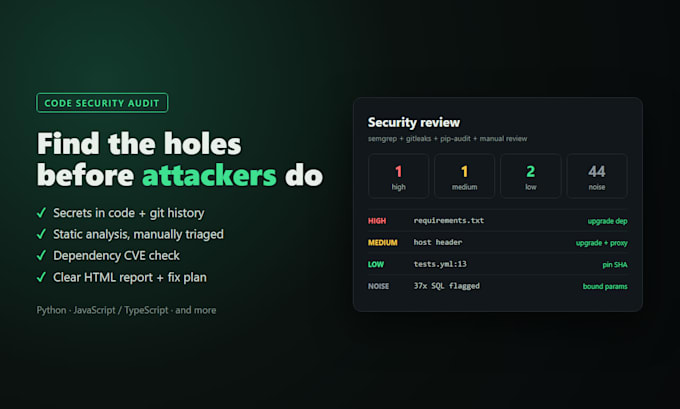
Die meisten Teams haben keinen Sicherheitsbeauftragten, aber ihr Code wird trotzdem angegriffen, als hätten sie einen. Ich führe eine echte Sicherheitsprüfung deines Repositories durch: Geheimnisse im Code UND in der Git-Historie, statische Analyse mit manueller Triagierung (kein Dump eines Scanners – jede Fundstelle wird in DEINEM Code bestätigt), eine Abhängigkeiten-CVE-Prüfung und einen klaren Bericht, auf den deine Entwickler handeln können.
Was du bekommst:
- Selbstständiger HTML-Bericht mit Schweregraden und Erreichbarkeitsanalyse
- Priorisierter Behebungsplan mit konkreten Abhilfeschritten
- Abdeckungshinweis, der genau zeigt, was überprüft wurde und was nicht
- Premium: fokussierte Fix-PRs, je ein Thema, mit Tests
Sprachen: Python, JavaScript/TypeScript und die meisten anderen über Scanner-Regeln.
Es handelt sich um eine codebasierte Sicherheitsüberprüfung, kein Penetrationstest der Live-Infrastruktur. Ein Musterbericht aus einer veröffentlichten Prüfung eines Open-Source-Projekts ist auf Anfrage verfügbar.
Entwicklungstechnologie:
Python
Automatische Übersetzung
Wirst du jede Schwachstelle finden?
Kein ehrlicher Prüfer kann das versprechen. Du erhältst eine Abdeckungshinweis, der genau angibt, was geprüft wurde und was übersprungen wurde, damit keine stillen Lücken entstehen.
Brauchst du Produktions- oder Serverzugriff?
Nein. Eine Repositories-Einladung oder eine ZIP-Datei reichen aus. Die Überprüfung erfolgt am Quellcode, ohne deine Live-Systeme zu berühren.
Bleibt mein Quellcode vertraulich?
Ja. Die Prüfung läuft lokal auf meinem Rechner und dein Code wird nicht an Drittanbieterdienste hochgeladen. Gern NDA unterschreiben, und ich lösche die Kopie nach der Lieferung.
Kannst du auch die gefundenen Probleme beheben?
Ja, das ist das Premium-Paket: fokussierte Fix-PRs, je ein Thema, mit Tests. Du prüfst und mergst sie – nichts wird ohne deine Zustimmung gemerged.
