Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Versandte Electron-App-Build und Audits zur Hardening
In den meisten Electron-Apps gehen zwei Sachen schief, und keine davon taucht in deinem Repo auf.
1. Die Electron-Sicherheitsschalter bleiben auf Defaultwerten, damit die App Launch-Argumente akzeptiert, die eine Node.js-Laufzeit an alles übergeben, was sie starten kann.
2. Build-Zeiten-Werte landen in der Package: Source Maps, Dev-Bundles, Anmeldedaten, die niemand veröffentlichen wollte.
Ich auditier das Artefakt, das deine Kunden herunterladen, nicht dein Repo. Nichts läuft.
Du bekommst:
- Fuse-Report: Welche Absicherungen ausgeschaltet sind und was jeweils erlaubt
- Build-Hygiene: Source Maps, Dev-Bundles, Auto-Update-Kanal
- Credential Sweep: API-Schlüssel, OAuth-Geheimnisse, Tokens, gebundene .env-Dateien
- Endpunkt- und Analytics-Inventar
- Coverage und Limits: was ich nicht gecheckt habe
Kein kostenloser Scanner:
- Jede Credentials wird bewertet; Platzhalter und Testschlüssel werden ausgeschlossen
- Geheimnisse werden maskiert – Ort und Form, kein verwendbarer Schlüssel
- „Nichts gefunden“ und „nichts Prüfbarem“ sind verschiedene Ergebnisse
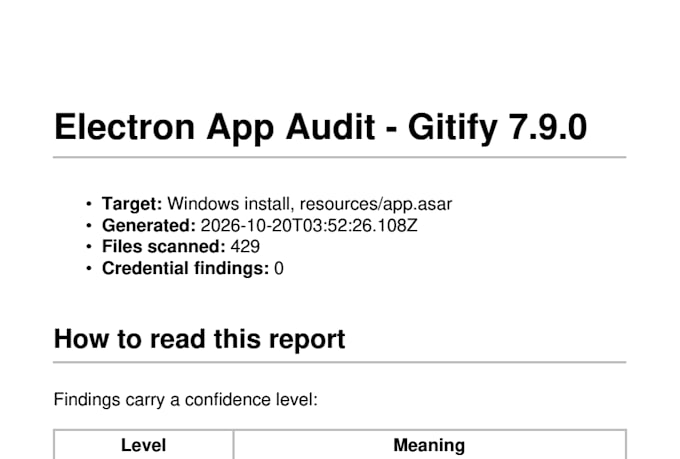
Ich habe die Fuses in Gitify (5,4k Sterne) unkonfiguriert vorgefunden; der Maintainer hat die Analyse im PR, der den Fix angenommen hat, anerkannt.
Nur statische Prüfung. Es wird nichts ausgeführt.
Schicke mir zuerst deine App und Plattform; ich sage dir ehrlich, ob sich der Aufwand lohnt.


Entwicklungstechnologie:
JavaScript
Expertise:
Code-Effizienz
•
Designmuster
•
Fehlerbehandlung
Automatische Übersetzung
Brauche ich meinen Quellcode?
Nein. Der ausgelieferte Build ist der Punkt. Eine Quellenüberprüfung kann nicht zeigen, was zum Zeitpunkt des Packens eingebaut wurde.
Wirst du immer einen gelaufenen Schlüssel finden?
Nein. Viele Apps sind bei Credentials sauber und scheitern trotzdem beim Absichern. Deshalb sind Fuse- und Build-Checks das Hauptliefergut, nicht der Credential Sweep.
Lässt du die Anwendung laufen?
Nein. Nur statische Analyse der gelieferte Dateien. Es wird nichts gestartet und kein Credential gegen einen Live-Service getestet.
Ist das ein Penetrationstest?
Nein, und kauf es nicht in der Erwartung eines solchen; ein Penetration Test greift ein laufendes System an, um zu zeigen, was ausnutzbar ist. Das hier ist eine statische Überprüfung des Builds: Es sagt, welche Absicherungen aus sind, was das ermöglicht, und was im Paket enthalten ist. Falls du Ausnutz brauchst, musst du jemanden anderen finden.
Was, wenn du nichts findest?
Du erhältst trotzdem den Bericht, der dokumentiert, was geprüft wurde und was nicht im Scope lag. Ein klares Ergebnis mit klarer Vorgehensweise ist ein nützliches Ergebnis; ein klares Ergebnis ohne Methode ist wertlos.
Können Sie die Probleme beheben?
Das Premium-Paket beinhaltet einen Walkthrough-Anruf mit deinem Entwickler. Implementierung ist ein eigener Leistungsumfang und kann nach dem Bericht angeboten werden.
Bleibt mein Build vertraulich?
Ja. Ich kann eine NDA unterschreiben. Funde werden niemals ohne schriftliche Genehmigung veröffentlicht, und geheime Werte werden in jedem Artefakt, einschließlich des Berichts, maskiert.