Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Cybersecurity Spezialist und WordPress Experte
Benötigst du Hilfe bei der Analyse digitaler Beweise nach einem Sicherheitsvorfall? Eine ordnungsgemäße forensische Prüfung kann wichtige Artefakte aufdecken und zeigen, was wirklich passiert ist.
Ich werde autorisierte digitale Forensik-Analysen an deinen Disk-Images oder Logs durchführen und einen professionellen, leicht verständlichen Bericht liefern.
Was ich analysieren kann:
Was du bekommst:
Warum du mich wählen solltest?
Wichtiger Hinweis: Ich analysiere nur Beweise, die du besitzt oder für die du rechtlich autorisiert bist. Kein Spionieren, Hacken, Passwortknacken oder illegale Aktivitäten.


Gerät:
Desktop
•
Laptop
•
Server
•
Mobile
•
Tablet
Betriebssysteme:
Windows
•
Linux
•
Unix
•
IOS
•
Ubuntu
Automatische Übersetzung
Welche Dateiformate oder forensischen Image-Typen akzeptierst du zur Analyse?
Ich akzeptiere Standard-Forensik-Image-Formate wie E01, RAW, DD, AFF sowie PCAP-Dateien für Netzwerkverkehr, Memory-Dumps und System-Ereignisprotokolle (EVTX).
Welche Tools nutzt du für digitale Forensik-Untersuchungen?
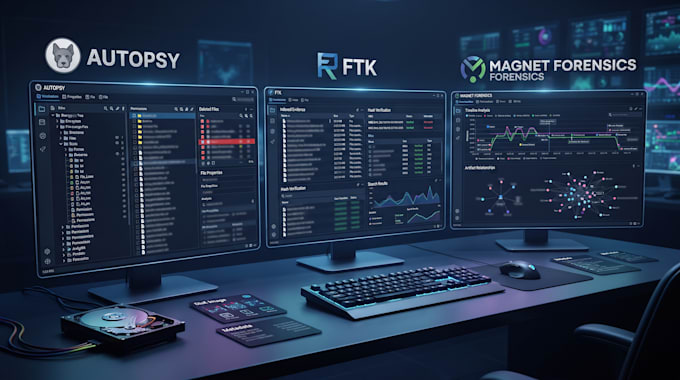
Ich verwende branchenübliche Forensik-Tools wie Autopsy, FTK Imager und Magnet AXIOM, um Systemartefakte, Disk-Images und Beweise effizient und genau zu analysieren.
Bekomme ich nach der Analyse einen klaren forensischen Bericht?
Ja, du erhältst einen umfassenden PDF-Bericht mit Zusammenfassung für Führungskräfte, chronologischer Timeline der Ereignisse, wichtigsten Artefakt-Funden, Beweis-Screenshots und praktischen Empfehlungen.
Analysierst du Beweise für laufende rechtliche oder Gerichtsverfahren?
Meine Dienste konzentrieren sich auf technische Artefaktanalyse, Incident Response und interne Untersuchungen für geschäftliche oder persönliche Einblicke. Ich biete keine zertifizierten Sachverständigengutachten in Gerichtsverfahren an.
Kannst du Fernforensik durchführen oder auf unbefugte Geräte Dritter zugreifen?
Nein. Ich arbeite ausschließlich mit Daten, Logs oder Disk-Images, die du rechtlich besitzt oder für die du explizit schriftliche Genehmigung hast, sie zu untersuchen. Fernüberwachung, Passwortknacken oder unbefugtes Hacken sind strikt verboten.