Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Linux-Sysadmin für gehackte Server, OJS und Moodle
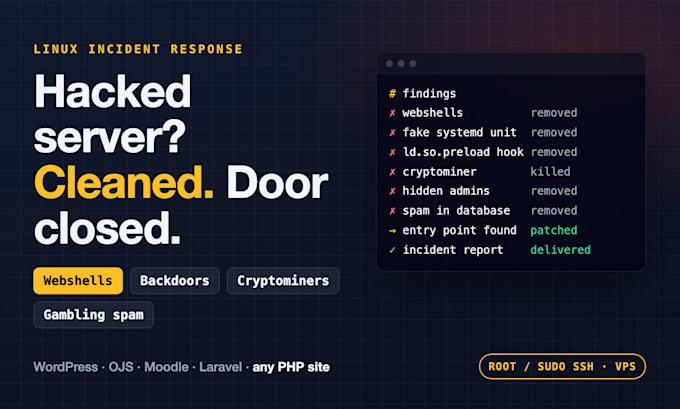
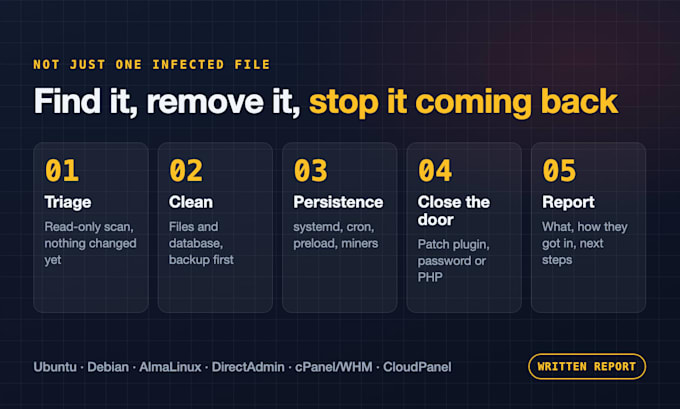
Ist der Server langsam, verschickt Spam, wird mit Glücksspiel-Links verknüpft oder von Google gemeldet? Einen einzelnen infizierten Dateifund zu bereinigen reicht nicht – Angreifer hinterlassen Persistenz, und die Seite wird nächste Woche erneut infiziert.
Ich führe Incident-Response so, wie ich es auch in meiner eigenen Fleet mache:
- Webshells und Backdoors auf allen Seiten finden, nicht nur bei WordPress (OJS, Moodle, Laravel, individuelle PHP-Anwendungen)
- Glücksspiel-/SEO-Spam, der in Dateien UND der Datenbank eingeschleust wurde, entfernen
- Root-Persistenz jagen: gefälschte systemd-Dienste, bösartige Cron-Jobs, ld.so.preload, gsocket, Cryptominer
- Versteckte Admin-Konten entfernen
- Einstiegspunkt finden und schließen (veraltetes Plugin, schwaches Passwort, altes PHP – auf eine gepatchte PHP 8.0–8.5 aktualisiert)
Du erhältst einen schriftlichen Incident-Report: Was gefunden wurde, was entfernt wurde, wie der Zugriff möglich war und was du ändern musst.
Wichtiger Hinweis: Root- oder SSH-Sudo-Zugriff ist erforderlich (VPS, Dedicated oder Cloud-Server). Shared Hosting wird nicht unterstützt.
Nicht sicher, wie schlimm es ist? Starte mit der Basic-Triage – es wird nichts an deinem Server verändert.
Betriebssysteme:
Linux
Automatische Übersetzung
Arbeiten Sie auf Shared Hosting?
Nicht unterstützt. Root-Persistenz (Systemd, Cron, ld.so.preload) lässt sich ohne Root- oder SSH-Sudo-Zugriff nicht prüfen.
Wird meine Seite ausfallen?
Bereinigung erfolgt live mit Sicherungen im Voraus. Jeder riskante Schritt wird vorab mit dir besprochen.
Garantierst du, dass keine Reinfektionen passieren?
Entferne, was ich finde, und schließe den gefundenen Einstiegspunkt. Premium umfasst 7 Tage Überwachung. Kein ehrlicher Verkäufer kann garantieren, dass ein Server nie wieder gehackt wird.
Machst du vorher ein Backup?
Immer, und der Speicherort des Backups wird im Bericht festgehalten.