Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD


Automatische Übersetzung
Ist deine vibe coded App sicher für den Launch? Ich überprüfe AI-erstellte Apps auf Sicherheitslücken und behebe sie, damit du nicht wegen eines Lecks von einem Kunden hörst.
Ich bin Full-Stack AI-Ingenieur und CIO, der Produktions-Apps mit Postgres, Next.js und Python, inklusive LLM- und Agenten-Funktionen, baut und absichert. Ich lese den Code und teste die Logik, nicht nur scanne.
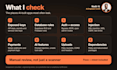
SICHERHEITSPRÜFUNGEN
VERWENDETE TECHNOLOGIEN
Lovable, Bolt, Base44, Replit, v0, Cursor, Claude Code, Windsurf, Next.js, React, Supabase, Firebase
DU BEKOMMST
Ein nach Schweregrad sortierter Bericht, Behebungen mit Nachtest, eine Vorher/Nachher-Zusammenfassung und eine 7-tägige Nachkontrolle. Ideal für Pre-Launch-Checks, Investoren-Due-Diligence und SaaS-MVPs.
Passe niemals API-Schlüssel im Chat an. Kein Penetrationstest oder Compliance-Zertifikat.
Software Engineer with Web and AI Expertise
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Ist das ein Penetrationstest?
Nein. Es ist eine praktische Code- und Konfigurationsüberprüfung dessen, was bei AI-erstellten Apps am häufigsten schiefgeht: Schlüssel, Auth, Datenbankzugriffsregeln, Eingabebehandlung und Zahlungen. Es ist kein Penetrationstest oder Compliance-Zertifikat.
Berichtest du nur oder behebst du auch?
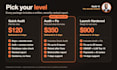
Quick Audit liefert einen nach Schweregrad sortierten Bericht und Anleitung. Audit + Fix und Launch Hardened beinhalten die Behebungen plus einen Nachtest. Du erhältst eine Vorher/Nachher-Zusammenfassung jeder Änderung.
Wie unterscheidet sich das von einem Scanner-Lauf?
Scanner erkennen bekannte Muster. Ich lese den Code und teste die Logik, was bei AI-erstellten Apps meist scheitert: wer kann welche Zeile lesen, was ein ausgeloggter Nutzer aufrufen kann, was ein Webhook vertraut.
Wirst du auf meine Produktionsdaten oder Kundendaten zugreifen? A
Nein. Ich überprüfe Code und Konfiguration und teste gegen Staging oder eine Testkopie. Ich benötige niemals echte Kundendaten.
Überprüfst du auch AI-Funktionen wie Chatbots und Agenten?
Ja. Premium umfasst Prompt-Injection, unsichere Tool-Aufrufe und Berechtigungsscope, zugeordnet zu OWASP LLM Top 10. Es ist als Extra bei Standard erhältlich.
Brauchst du meine Passwörter oder API-Schlüssel?
Nein. Füge mich als Kollaborateur hinzu oder teile einen scoped, widerrufbaren Schlüssel über einen sicheren Kanal. Jeder Schlüssel, der offengelegt wurde, sollte rotiert werden, und ich werde die entsprechenden markieren.
Unterzeichnen Sie NDAs?
Ja. Ich bin gerne bereit, einen zu unterschreiben, bevor du das Repo teilst.


