Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Netzwerksicherheit, OSINT, Scripting, Automatisierung und Softwaretests
Was ich anbiete:
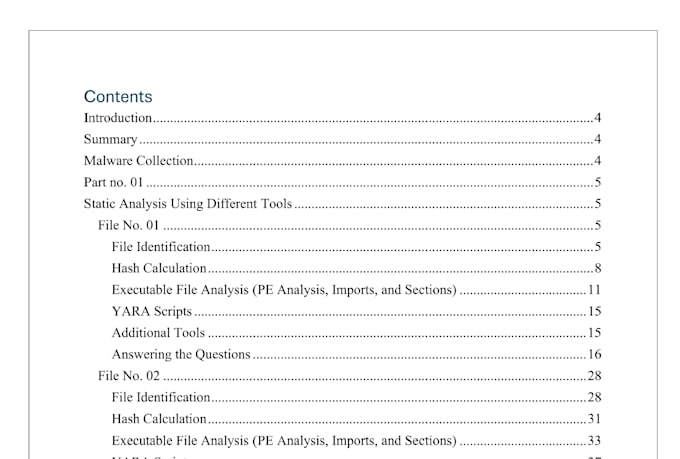
Statische Malware-Analyse: Mit Tools wie PEiD, Detect It Easy & IDA um Dateikopf, Importe & Strings zu untersuchen.
Dynamische Malware-Analyse: Sicheres Sandbox-Testing mit Cuckoo Sandbox, Process Monitor & Wireshark, um das echte Verhalten zu beobachten.
Forensische Analyse: Tiefgehende Untersuchung mit Tools wie Ghidra, x64dbg & Volatility, um bösartige Muster, verstecktes Verhalten & Persistenzmechanismen zu erkennen.
Log-Review: Analyse von Windows Event Logs, Sysmon Logs & Netzwerk-Logs, um verdächtige Aktivitäten nachzuvollziehen.
Memory Forensics: Untersuchung von RAM-Dumps mit Volatility Framework, um injizierten Code oder versteckte Prozesse zu finden.

Gerät:
Desktop
•
Laptop
•
Server
•
Mobile
•
Tablet
Betriebssysteme:
Windows
•
Linux
•
Ubuntu