Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
DevSecOps-Ingenieur, Server-Härtung, pfSense und Secure CICD
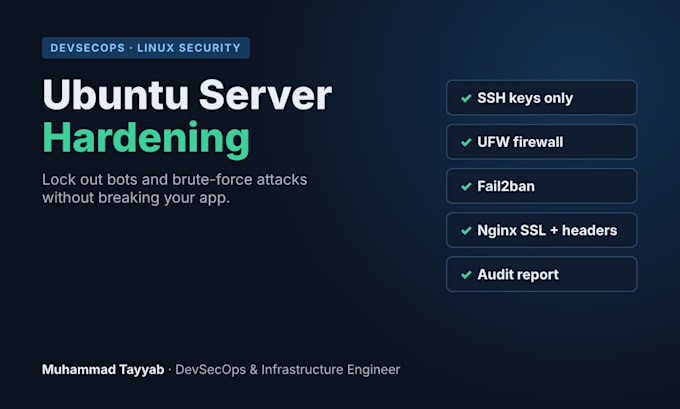
Ein frischer Ubuntu-Server ist innerhalb weniger Stunden offen für Brute-Force-Attacken. Ich schütze ihn so ab, dass Bots, Scanner und schwache Passwörter keinen Zugriff bekommen – ohne deine App zu beeinträchtigen.
Was ich mache:
Warum ich?
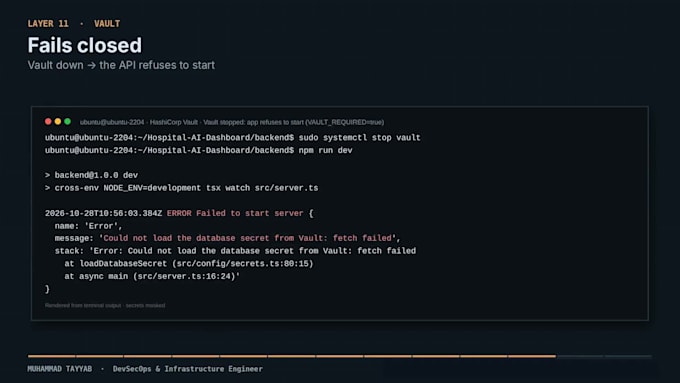
Ich bin DevSecOps & Infrastruktur-Ingenieur und verwalte Produktions-Linux-Server für ein EdTech-Unternehmen (9+ Moodle-LMS-Instanzen, BigBlueButton-Cluster). Ich habe eine komplette sichere Infrastruktur-Labors aufgebaut – von der Glasfaserverbindung bis zur App: Jump-Server, pfSense, gehärteter Edge-Server und Vault.
Du bekommst: einen gehärteten Server, Vorher-Nachher-Scan und einen einfachen Bericht über jede Änderung.
Schreib mir vor der Bestellung, damit ich deinen Server und dein Setup prüfen kann.
Betriebssysteme:
Linux
Automatische Übersetzung
Wird das Härten meine laufende Website oder App kaputt machen?
Nein. Zuerst prüfe ich, welche Ports und Dienste deine App nutzt, erstelle eine Sicherung oder Momentaufnahme und teste den SSH-Zugriff in einer zweiten Sitzung, bevor ich irgendetwas abschalte. Nichts wird gesperrt, bevor deine App als funktionsfähig bestätigt ist.
Was brauchst du von mir, um anzufangen?
Server-IP, ein sudo-Benutzer (oder temporärer SSH-Zugriff per Schlüssel), deine Ubuntu-Version und eine Liste von Apps oder Ports, die offen bleiben müssen. Nachdem du bestellt hast, bekommst du eine Checkliste und mir erteile ich dir nach Abschluss wieder Zugriff.
Arbeitest du auf AWS, DigitalOcean oder anderen VPS-Anbietern?
Ja. Jeder Ubuntu-Server funktioniert: AWS EC2, DigitalOcean, Hetzner, Linode, Contabo oder dein eigener VMware/On-Prem-Server. Bei Cloud-Servern prüfe ich außerdem Sicherheitsgruppen und Cloud-Firewall-Regeln.