Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
DevSecOps-Ingenieur, Server-Härtung, pfSense und Secure CICD
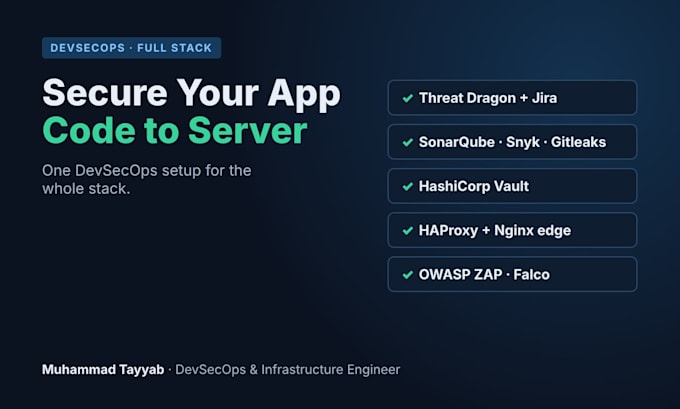
Scanner, Bots und ausgesetzte Secrets sind die häufigste Methode, wie Web-Apps gehackt werden. Ich sichere deine App von Anfang bis Ende – vom Code in Git bis zum Server, auf dem sie läuft.
Woran ich arbeite:
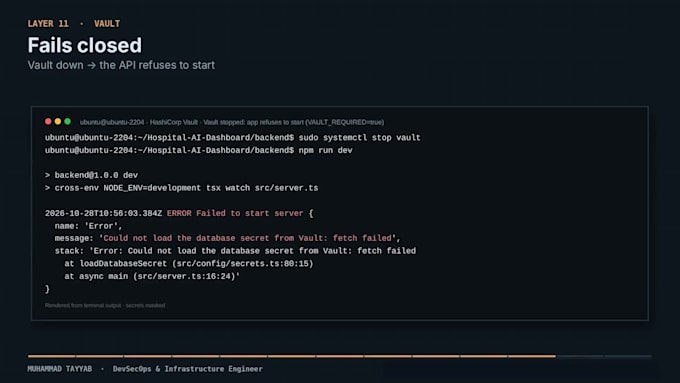
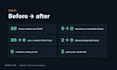
Beweis aus meinem Portfolio: 69 modellierte Bedrohungen, Snyk von 9 auf 0, Trivy CVEs von 85 auf 0, Gitleaks von 2 auf 0, 13 STRIDE-Bedrohungen behoben bei Kubernetes und eine 10-Stufen-DevSecOps-Pipeline.
Ich bin DevSecOps- und Infrastruktur-Ingenieur und betreibe Produktionsserver für ein EdTech-Unternehmen.
Schreib mir zuerst deine Stack-Konfiguration, damit ich das passende Paket vorschlagen kann.
Tools:
Docker
•
GitLab
•
Jenkins
•
GitHub
•
Hashicorp Vault
Frameworks:
Npm
•
Ansible
Cloud-Provider:
Amazon Web Services
•
DigitalOcean
•
VMware Cloud
Programmiersprache:
Bash
•
JavaScript
•
PHP
•
Python
Expertise:
Installation
•
Debuggen
•
Konfiguration
Automatische Übersetzung
Muss ich meinen Anwendungscode ändern?
In der Regel nein. Ich verschiebe nur hardcodierte Einstellungen wie DB-Host und Passwörter in Umgebungsvariablen, damit dasselbe Image auf jedem Server funktioniert. Jede kleine Änderung erkläre ich dir und teilen sie dir mit.
Was macht das Trivy-Scanning?
Trivy prüft deine Docker-Images auf bekannte Sicherheitslücken (CVEs) im Betriebssystem und in Bibliotheken. Ich behebe sie, indem ich das Basis-Image austausche, Pakete aktualisiere und nicht benötigte Tools entferne, und dir einen Vorher-Nachher-Bericht gebe.
Kannst du die Container auch auf meinem Server bereitstellen?
Ja, im Premium-Paket. Ich deploye auf deinen VPS oder Cloud-Server (AWS, DigitalOcean, Hetzner usw.), setze Nginx davor mit kostenloser SSL-Verschlüsselung und sorge dafür, dass der Stack nach einem Neustart automatisch neu startet.
Brauche ich all diese Tools?
Nein. Starte mit dem Security Audit, um deine realen Risiken zu erkennen. Anschließend schlage ich dir nur die Tools vor, die du wirklich brauchst. Alle Tools, die ich verwende, sind kostenlos oder Open-Source, damit du keine zusätzlichen Lizenzgebühren zahlst.
Welche CI/CD-Plattformen unterstützt du?
GitHub Actions, GitLab CI und Jenkins. Sicherheitsprüfungen laufen bei jedem Push durch, und ein Build schlägt fehl, wenn ein Leak von Secrets oder eine kritische Schwachstelle gefunden wird.