Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Cloud-Architekt, DevOps, Intune, SOC und Compliance
Level 1
Hat bestimmte Leistungskriterien erfüllt und zeigt großes Potenzial auf dem Marktplatz.
Schneller zu versenden sollte nicht bedeuten, anfälligen Code zu verschicken.
Ich entwerfe oder verbessere eine sichere Azure DevOps CI/CD-Pipeline mit automatisierten DevSecOps-Kontrollen. Ich arbeite mit Azure Repos, Azure Pipelines, GitHub Actions, Terraform, Bicep, Containern, Azure Container Registry, AKS und Azure-Anwendungsplattformen.
Ich kann umsetzen:
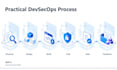
Pull-Request-Validierung und Branch-Richtlinien
SAST- und CodeQL-Scans
Abhängigkeits-Schwachstellen-Scans
Geheimnis-Scanning und Push-Schutz
Terraform-, Bicep- und Kubernetes-Sicherheitsprüfungen
Container-Image-Scanning
SBOM-Erstellung und Artefakt-Traceability
Sicherheitsgrenzen und Freigabeschranken
Workload-Identität, Key Vault und Least-Privilege-Zugriff
Pipeline-Dokumentation und Übergabe
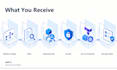
Ich überprüfe dein Repository, Anwendungs-Stack, Deployment-Ziel, Risiken und Lizenzierung. Danach erstelle ich wartbare Pipeline-Phasen und klare Regeln zum Blockieren, Akzeptieren oder Verfolgen von Erkenntnissen.
Du erhältst getestetes YAML, Konfigurationsanleitungen, Sicherheitsnachweise und Dokumentation von einem Azure Cloud Architect.
Bitte schreibe mir vor der Bestellung, wenn du eine Produktionsbereitstellung, selbstgehostete Agents, mehrere Repositories, AKS oder kostenpflichtige Sicherheits-Tools benötigst.

Tools:
Docker
•
GitLab
•
Jenkins
•
GitHub
•
Azure Resource Manager
Frameworks:
Npm
•
Terraform
•
Ansible
•
Puppe
•
Andere
Programmiersprache:
JavaScript
•
Python
•
PowerShell
Expertise:
Installation
•
Migration
•
Debuggen
Automatische Übersetzung
Kannst du eine bestehende Pipeline sichern?
Ja. Ich kann eine bestehende Azure Pipeline oder GitHub Actions Workflow überprüfen und verbessern. Dabei identifiziere ich riskante Berechtigungen, fehlende Scans, exponierte Secrets, schwache Gates, Artefaktprobleme und Wartbarkeitsprobleme.
Sind Sicherheits-Tool-Lizenzen im Paket enthalten?
Nein. GitHub Advanced Security, kommerzielle Scanner, Azure-Ressourcen, gehostete Agents, selbstgehostete Infrastruktur und andere kostenpflichtige Dienste bleiben in der Verantwortung des Kunden.
Kannst du garantieren, dass die Anwendung keine Schwachstellen hat?
Kannst du garantieren, dass die Anwendung keine Schwachstellen hat?
Kannst du Container- und AKS-Sicherheit hinzufügen?
Ja. Ich kann Container-Builds, Image-Scanning, SBOM-Generierung, Registry-Integration, Deployment-Gates und AKS-fokussierte Kontrollen hinzufügen, wenn sie im Paket oder im individuellen Angebot enthalten sind.
Wirst du Schwachstellen, die durch die Scans gefunden werden, beheben?
Das Paket umfasst Pipeline-Konfiguration und angemessene Fehlerbehebung. Die Behebung von Anwendungs-Code, Upgrades von Abhängigkeiten mit Breaking Changes, Penetrationstests und umfangreiche IaC-Remediation erfordern einen separaten Umfang.
Kannst du langlebende Azure-Anmeldeinformationen entfernen?
Wo unterstützt, kann ich Workload Identity Federation oder OIDC sowie Least-Privilege Azure RBAC konfigurieren. Der endgültige Ansatz hängt von deiner CI/CD-Plattform, dem Deployment-Ziel und den organisatorischen Richtlinien ab.


