Kategorien durchsuchen
Deutsch
$
USD
Verbinden Sie sich mit Ihrer KI
Elastic SIEM-Ingenieur: Erkennungsregeln, Log-Pipelines, Dashboards
Logs kommen in Elastic als eine unleserliche Nachrichtenfeld an? Oder eine Quelle ohne Integration überhaupt?
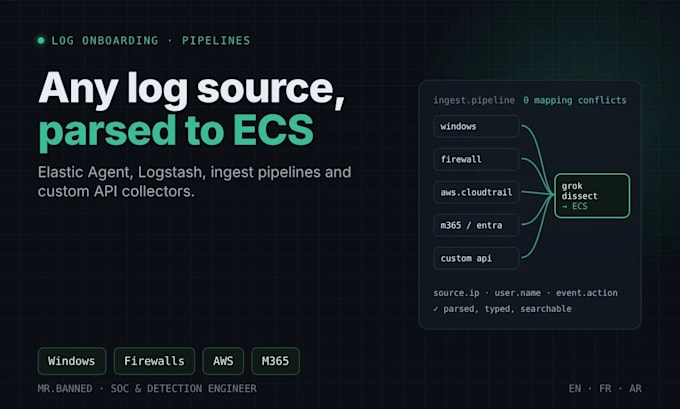
Ich onboarde Log-Quellen in Elastic für ein 24/7 SOC: Windows, Linux, Firewalls, AWS, Microsoft 365, Cloudflare und Webserver. Ich parse sie so, dass deine Dashboards und Erkennungsregeln wirklich funktionieren.
Was ich tue:
Quellen, die ich onboarded habe: Windows-Ereignisprotokolle, Linux, Firewalls, AWS CloudTrail, GuardDuty und VPC Flow Logs, Microsoft 365 und Entra ID, Cloudflare, nginx, EDR-Tools.
Schreibe mir mit der Quelle, einer Beispiel-Logzeile (sensible Daten entfernt) und deiner Elastic-Version.
Zielplattform:
Andere
Tools und Plattformen:
Andere
Automatische Übersetzung
Welchen Zugang benötigen Sie?
Für eine Prüfung genügt ein Kibana-Benutzer mit Lesezugriff auf Regeln und Alarme. Um Regeln bereitzustellen, eine Rolle, die Detektionsregeln verwalten kann. Superuser-Zugriff ist nicht nötig.
Welche Regeltypen schreibst du?
KQL-Abfrage, EQL-Sequenzen für mehrstufige Korrelation, Schwellenwerte, neue Begriffe, ES|QL- und Indikator-Abgleichregeln. Machine-Learning-Regeln benötigen ein bezahltes Elastic-Abonnement.
Kannst du Regeln für eine bestimmte Bedrohung schreiben?
Ja. Schick mir die Technik, den Bedrohungsbericht oder das Angriffszenario und die Logs, die du sammelst. Ich sage dir zuerst, ob deine Daten das erkennen können.
Wie misst du die Verringerung der Falsch-Positiv-Raten?
Ich vergleiche die Alarmhäufigkeit pro Regel über denselben Zeitraum vor und nach der Feinabstimmung und liste jede Änderung auf, damit du das Ergebnis selbst prüfen kannst.
Arbeitest du auch mit Wazuh?
Ja: benutzerdefinierte Wazuh-Regeln und Dekoder. Schick mir deinen Anwendungsfall und ich erstelle dir ein individuelles Angebot.
