Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Elastic SIEM-Ingenieur: Erkennungsregeln, Log-Pipelines, Dashboards
Braucht du ein SIEM, das in der Produktion läuft und nicht nur im Labor installiert ist?
Ich betreibe Elastic Security täglich in einem 24/7-SOC. Ich setze dein System genauso auf: abgesichert, passend zu deinem Log-Volumen dimensioniert und dokumentiert.
Was du bekommst:
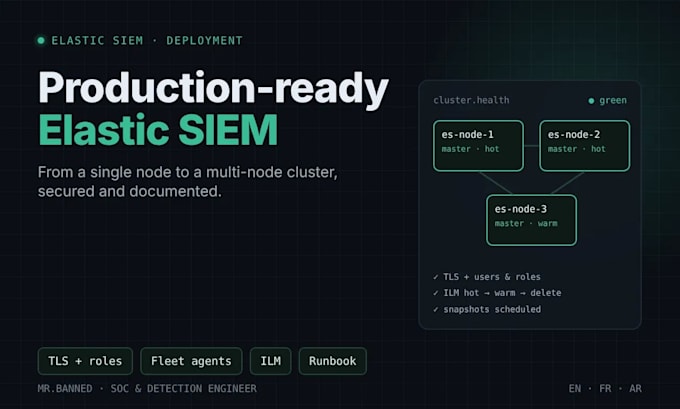
Premium ergänzt ein Multi-Node-Cluster: dedizierte Node-Rollen, Hot- und Warm-Tiers, Snapshots.
Warum ich?
Vor der Bestellung schreib mir bitte deine Host-Anzahl, deine Logquellen und wo das SIEM laufen soll. Ich bestätige dir das passende Paket und die passende Dimensionierung.

Server:
Virtueller privater Server
•
Datenbank-Server
Betriebssysteme:
Windows
•
Linux
Automatische Übersetzung
Brauche ich Zugriff auf meine Server?
Ja: SSH- oder Konsolenzugriff auf die von dir bereitgestellten Maschinen, auf dieses Projekt beschränkt und nach Lieferung entfernt. Falls du möchtest, gebe ich dir die Befehle und Konfigurationen und begleite dich beim Ausführen.
Kannst du auf AWS, Azure, GCP oder vor Ort deployen?
Ja. Jede Linux-VM, Docker-Host oder On-Prem-Server. Ich kann auch eine Elastic Cloud-Bereitstellung konfigurieren, die du bereits hast.
Welche Elastic-Lizenz benötige ich?
Die kostenlose Basic-Lizenz deckt dieses Gig ab, einschließlich der Elastic Security-Erkennungsregeln. Einige Funktionen, wie Machine-Learning-Jobs und einige Alarm-Connectoren, benötigen ein kostenpflichtiges Abonnement. Vor dem Start sage ich dir, ob dein Bedarf eines Abos bedarf.
Wie groß sollten meine Server sein?
Das hängt von deinem täglichen Log-Volumen und der Aufbewahrung ab. Schick mir die Host- und Quellenanzahl, dann sage ich dir vor deiner Bestellung, wie groß es sein sollte.
Was passiert nach der Lieferung?
Du erhältst ein Runbook und einen Übergabegespräch. Sollte etwas in meiner Einrichtung innerhalb von 7 Tagen kaputtgehen, repariere ich es kostenlos. Laufende Unterstützung ist als individuelles Angebot verfügbar.
