Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Strategischer SOC-Dienstleistungsberater
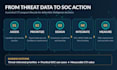
Sammelst du Threat Intelligence-Daten, ohne sie in umsetzbare Intelligence zu verwandeln, auf die dein SOC reagieren kann?
Ich bewerte und entwickle Cyber Threat Intelligence (CTI)-Programme, die Geschäftsrisiken, Intelligence-Anforderungen, Bedrohungsanalysen und Sicherheitsoperationen in Einklang bringen. Mit über 20 Jahren Erfahrung in der Cybersicherheit in Bereichen wie SOC, CTI, Vorfallreaktion und Threat Hunting biete ich praxisnahe, herstellerneutrale Beratungsleistungen.
Je nach Paket erhältst du:
Liefergegenstände umfassen executive-ready Berichte und, sofern sinnvoll, bearbeitbare Arbeitsprodukte.
Dies ist eine dokumentationsbasierte Beratung, kein Live-Monitoring oder Plattformbereitstellung. Schreibe mir auf Fiverr, um den Umfang vor der Bestellung abzustimmen.

Automatische Übersetzung
Welches Paket soll ich wählen?
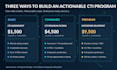
Basic hilft dabei, die aktuelle CTI-Reife zu verstehen und Lücken zu identifizieren. Standard entwickelt ein strukturiertes CTI-Programm mit Governance, Anforderungen und operativen Arbeitsabläufen. Premium ergänzt Planungen zur Unternehmensintegration, erweiterte Reichweite und Beratungsleistungen auf Führungsebene.
Kannst du ein CTI-Programm von Grund auf neu aufbauen?
Ja. Standard und Premium können ein neues CTI-Betriebsmodell entwerfen, einschließlich Governance, Intelligence-Anforderungen, Prozessen, Deliverables und Implementierungs-Roadmap. Die tatsächliche Implementierung ist separat zu veranschlagen.
Welche Unterlagen benötigen Sie?
Relevante CTI- oder SOC-Richtlinien, bestehende Anleitungen zum Threat Intelligence-Prozess, verfügbare Informationen zu Sicherheitswerkzeugen, organisatorische Ziele und frühere Bewertungen sind hilfreich. Gesäuberte Dokumente werden bevorzugt.
Sind meine Informationen vertraulich und kannst du eine NDA unterschreiben?
Ja. Ich kann vor dem Austausch vertraulicher Dokumente eine gegenseitig akzeptable Non-Disclosure-Vereinbarung prüfen und unterschreiben. Wir legen geeignete Informationensschutzmaßnahmen fest und beschränken die gesammelten Informationen auf das, was das Vorhaben benötigt.
Brauchst du Zugriff auf unsere Produktionssysteme?
Für die Bewertung und Design-Pakete ist kein direkter Zugriff auf die Produktion erforderlich. Der Auftrag fokussiert sich auf Evidenzbewertung, Stakeholder-Gespräche, Dokumentation des Betriebsmodells und Integrationsanforderungen.
Welche Frameworks unterstützen Sie?
Je nach vereinbartem Umfang kann ich NIST CSF 2.0, ISO/IEC 27001, MITRE ATT&CK und relevante sektorspezifische Threat-Intelligence-Grundsätze berücksichtigen. Eine formale Zertifizierung oder Compliance-Bestätigung ist nicht enthalten.
Bietest du CTI-Plattform-Implementierung oder fortlaufende Überwachung an?
Die veröffentlichten Pakete decken CTI-Bewertung, Programm-Entwicklung und Integrationsplanung ab. Live-Deployment, Threat-Feed-Abonnements und Managed Monitoring sind separate Services.
Kannst du den Umfang anpassen?
Ja. Weitere Geschäftsbereiche, Stakeholder-Interviews, Intelligence-Anforderungen, Workflows und Systemintegrationen können als vereinbarte Extras oder über ein individuelles Fiverr-Angebot hinzugefügt werden.
Was zählt als Überarbeitung?
Überarbeitungen klären und verfeinern die vereinbarten Deliverables. Neue Arbeitsstränge, zusätzlicher technischer Umfang und weitere Workshops gelten als zusätzliche Services.


