Kategorien durchsuchen
Deutsch
$
USD
Verbinden Sie sich mit Ihrer KI
Strategischer SOC-Dienstleistungsberater
Liefert dein Security Operations Center messbaren Sicherheitswert?
Ich unterstütze CISOs, Sicherheitsleiter und SOC-Manager dabei, die Reife ihres SOC zu bewerten, operative Lücken zu erkennen und praktische Strategien für Sicherheitsoperationen zu entwickeln.
Mit über 20 Jahren Erfahrung in der Cybersicherheit biete ich unabhängige SOC-Beratungsdienste an, die folgende Bereiche abdecken:
Wähle die passende Zusammenarbeit:
Mein Ansatz basiert auf NIST CSF 2.0, ISO/IEC 27001 und bewährten Praktiken zur SOC-Reife.
Die Dienste sind beratend; praktische Umsetzung ist nicht enthalten. NDA-Vereinbarungen können vor Beginn der Zusammenarbeit besprochen werden.
Kontaktiere mich vor der Bestellung, um Umfang, Ergebnisse und Zeitplan zu klären.

Automatische Übersetzung
Was bietet dieser Service?
Dieser Service bietet eine SOC-Bewertung und Beratungsdienstleistungen, um Lücken zu identifizieren, die Reife zu bewerten und praktische Empfehlungen zur Verbesserung deiner Sicherheitsoperationsstrategie, Prozesse, Governance und Betriebsmodell zu geben.
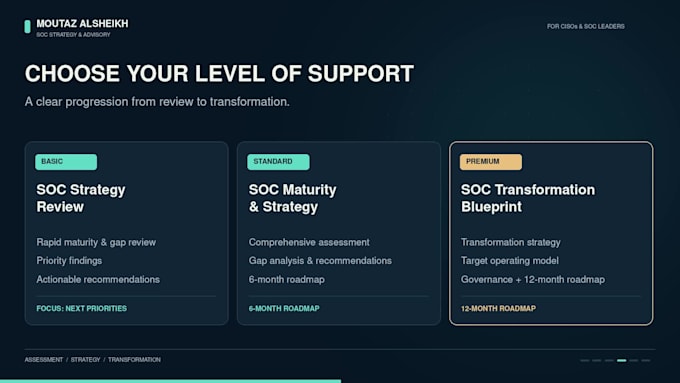
Was ist der Unterschied zwischen Basic, Standard und Premium?
Basic bietet eine schnelle Überprüfung und priorisierte Ergebnisse. Standard umfasst eine tiefere Bewertung mit Gap-Analyse und einem 6-Monats-Plan. Premium liefert einen umfassenderen SOC-Transformationsplan mit Governance, Betriebsmodell und einem 12-Monats-Plan.
Ist dieser Service für ein neues SOC geeignet?
Ja. Dieser Service unterstützt sowohl bestehende SOC-Umgebungen als auch Organisationen, die ein SOC aufbauen oder verbessern möchten. Die Bewertung und Empfehlungen sind auf deine aktuelle Reife und Geschäftsbedürfnisse zugeschnitten.
Implementierst du SIEM, SOAR oder Sicherheits-Tools?
Nein. Dieser Service konzentriert sich auf Beratung, Bewertung und Strategie. Er umfasst keine praktische Implementierung, Engineering oder Tool-Deployment, es sei denn, es wird separat als eigenständiges Projekt vereinbart.
Welche Leistungen erhalte ich?
Je nach Paket erhältst du eine Zusammenfassung der Ergebnisse, eine Gap-Analyse, priorisierte Empfehlungen und eine strategische Roadmap. Höherwertige Pakete können auch Governance-Empfehlungen und Zielbetriebsmodelle enthalten.
Kannst du mit einem internen SOC oder MSSP-Modell arbeiten?
Ja. Ich kann interne SOCs, ausgelagerte SOC-Modelle oder hybride Umgebungen bewerten. Empfehlungen werden auf dein Betriebsmodell, deine Verantwortlichkeiten und deine Geschäftsziele abgestimmt.
Werden meine Dokumente und internen Informationen vertraulich behandelt?
Ja. Kundeninformationen werden vertraulich behandelt und ausschließlich für das vereinbarte Engagement genutzt. Ich kann auch eine gegenseitig akzeptable NDA prüfen und unterschreiben, bevor ich sensible Informationen teile, vorbehaltlich der Regeln von Fiverr.
Kannst du die SOC-Strategie an meine Branche anpassen?
Ja. Ich passe Empfehlungen an die Größe deiner Organisation, Branche, Risikoprofil, regulatorische Umgebung und Geschäftsziele an. Kontaktiere mich vor der Bestellung, um spezielle oder komplexe Anforderungen zu besprechen.
Muss ich dir direkten Zugriff auf meine Systeme gewähren?
Nein. Dieses Engagement umfasst in der Regel Interviews, Diskussionen und Dokumentenprüfungen. Ich benötige keine Passwörter, Produktionszugänge oder uneingeschränkten Zugriff auf deine Live-Sicherheitsumgebung.
Kann dieser Service für Compliance- oder Audit-Vorbereitungen genutzt werden?
Ja, er kann die interne Bereitschaft unterstützen, indem er SOC-Lücken und Verbesserungsbereiche identifiziert. Dieser Service ist jedoch beratend und ersetzt keine formelle Prüfung, Zertifizierung oder regulatorische Bewertung.