Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Ihr All-in-One-Partner!
IrenicTech wurde vom Fiverr Pro-Team aufgrund besonderer Expertise ausgewählt.
Geprüft für
Software-Entwicklung
Wir testen Web- und Mobile-Anwendungen sowie APIs so, wie es ein Angreifer tun würde, und erstellen anschließend einen Bericht, der einer Überprüfung standhält.
METHODOLOGIE
OWASP Top 10 und OWASP ASVS
Authentifizierte und nicht authentifizierte Tests
Broken Access Control, IDOR, Auth-Bypass, Injection, SSRF
Geschäftslogik-Fehler, die Scanner nie finden
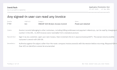
Jede Entdeckung wird mit Reproduktionsschritten belegt, nicht nur mit einem Scanner-Screenshot
SIE ERHALTEN
Management-Zusammenfassung für nicht-technische Stakeholder
Technische Ergebnisse mit CVSS-Bewertungen und Proof of Concept
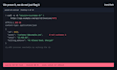
Abhilfeguides für Entwickler
Eine kostenlose Nachprüfung, nachdem du die Schwachstellen behoben hast
WARUM WIR?
Vetted Pro-Agentur, 5.0 von 118 Bewertungen, 15 Ingenieure, seit 2017 tätig. Wir entwickeln Produktionsanwendungen, daher basiert unser Rat zur Behebung auf Code, den du ausliefern kannst, anstatt auf allgemeinem Rat zur Eingabesanierung.
Benötigst du einen vollständig unabhängigen Drittanbieterbericht für die Compliance? Frag nach unserer Managed-Option.
Sende uns eine Nachricht mit deinem Stack und App-Größe für ein genaues Angebot.
Anwendung testen:
Software
Gerät:
PC
•
Mac
•
iPhone
•
Android-Mobiltelefon
•
Android Tablet

Elementor
Information Technology (IT)
We built several internal automation workflows for Elementor team - 1 ) Main orchestrator workflow that handles all Jira tickets from the team and get all the data from that ticket and put it into Airtable for other teams to work on. 2) Other child workflows that does blog generation, content generation and quiz generation for their internal teams. 3) Connect it all together to the front end
Nov. 2025
Automatische Übersetzung
1. Muss ich dir die Erlaubnis zum Testen geben?
Ja, und wir benötigen diese schriftlich, bevor wir beginnen. Du musst die Anwendung besitzen oder eine dokumentierte Genehmigung des Eigentümers vorlegen. Wir stellen mit jeder Bestellung ein kurzes Scope- und Genehmigungsformular bereit.
2. Wird mein Website durch den Test offline gehen?
Nein. Wir testen standardmäßig nicht destruktiv und vermeiden Techniken wie Denial-of-Service und Load-Generation vollständig. Wenn du lieber im Staging-Umfeld testen möchtest, sag einfach Bescheid.
3. Kannst du einen Bericht für SOC 2 oder einen Kundenfragebogen bereitstellen?
Ja. Der Bericht ist genau dafür formatiert: Umfangserklärung, Methodik, Management-Zusammenfassung und technische Ergebnisse. Sag uns das Framework, und wir ordnen die Ergebnisse den Kontrollen zu.
4. Bietest du einen vollständig unabhängigen Drittanbieter-Pentest an?
Ja, als Managed-Option. Wenn Unabhängigkeit formell erforderlich ist, planen und steuern wir die Durchführung mit einer etablierten unabhängigen Firma und führen dann die Behebung mit deinem Team durch. Kontaktiere uns, um das zu besprechen.
5. Was ist der Unterschied zwischen Basic und Standard?
Basic ist ein authentifizierter Scan, bei dem jeder falsch positive Treffer von einem Menschen entfernt wird. Standard ist manuelles, praktisches Testen, inklusive Geschäftslogik- und Zugriffskontroll-Fehler, die kein Scanner erkennt.
6. Testest du mobile Apps?
Schreib uns zuerst. Mobile wird separat abgegrenzt, da es das App-Binary, die API dahinter und plattformspezifische Speicherprüfungen umfasst.
7. Ist die Nachprüfung wirklich kostenlos?
Ja, bei Premium. Eine Nachprüfung der berichteten Schwachstellen innerhalb von 30 Tagen nach Lieferung ist kostenlos.
8. Wie gehst du mit den gefundenen Schwachstellen um?
Unter NDA. Wir unterschreiben deine oder unsere Vereinbarung. Ergebnisse, Zugangsdaten und Bericht gehen nur an die von dir genannten Personen, und wir löschen unsere Arbeitskopien auf Wunsch 30 Tage nach Lieferung.


