Kategorien durchsuchen
Deutsch
$
USD
Verbinden Sie sich mit Ihrer KI




Automatische Übersetzung
Deine Web-App hat Schwachstellen, von denen du nichts weißt. Ich finde sie, bevor es Angreifer tun.
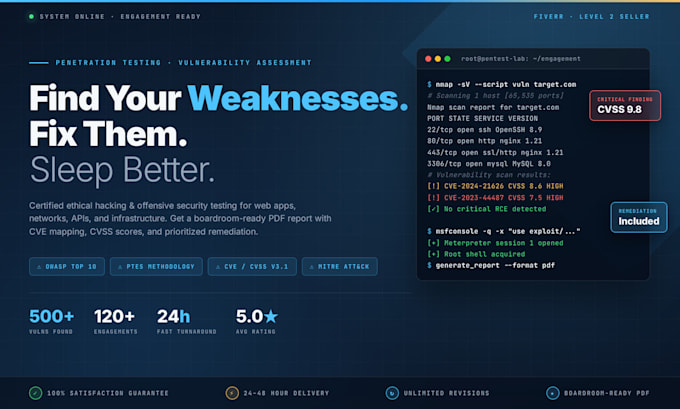
Ich bin ein Cybersicherheitsspezialist und führe manuelles Penetration Testing durch, nicht nur automatisierte Scanner zu verwenden. Jeder Auftrag folgt dem OWASP Testing Guide und der PTES-Methodik.
WAS ICH TESTE:
Vollständiges OWASP Top 10: SQLi, XSS, SSRF, IDOR, RCE, Authentifizierungsumgehung
Geschäftslogikfehler, die automatisierte Scanner übersehen
Sitzungsverwaltung, JWT und Cookiesicherheit
API-Endpunkte (REST/GraphQL) Standard und Premium
Datei-Upload, Zugriffskontrolle, Privilegienerhöhung
SSL/TLS-Konfiguration und Sicherheits-Header
WAS DU ERHÄLTST:
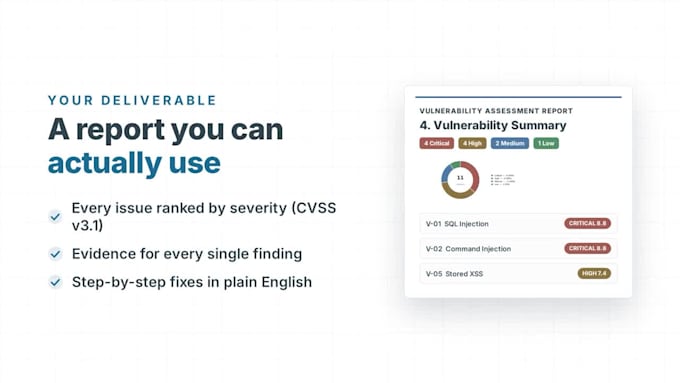
PDF-Bericht (15-25 Seiten) mit CVSS v3.1 bewerteten Findings
Schritt-für-Schritt PoC mit Screenshots für jede Schwachstelle
Entwicklerbereite Remediation-Code-Snippets
Executive Summary für nicht-technische Stakeholder
Kostenlose Nachprüfung innerhalb von 90 Tagen nach Behebung
Alle Tests sind 100% sicher und nicht-desktruktiv. Funktionieren sowohl auf Staging- als auch Produktionsumgebung.
WARUM ICH: Manuelle Tests. Echtes CVE-Mapping. Antworten in weniger als 5 Minuten während der Geschäftszeiten.
SCHREIBE MIR zuerst deine URL für eine kostenlose Vorab-Scope-Review. Dann sage ich dir das passende Paket für dein Budget.
Bitte beachte, dass es gegen die Richtlinien von Fiverr verstößt, wenn Freelancer Themes, Vorlagen oder andere Elemente, die die Rechte Dritter oder geltende Gesetze verletzen, in die gelieferte Arbeit aufnehmen. Lies mehr darüber in unseren Leitfaden für verantwortungsvolle digitale Kreation.
Vulnerability Assessment and Ethical hacking
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Wird dieser Pentest meine Website abschalten oder Live-Nutzer beeinträchtigen?
Nein. Alle Tests sind zu 100% sicher und nicht destruktiv. Ich führe keine DoS-Angriffe oder zerstörerischen Payloads aus. Tests können zu Zeiten mit niedrigem Traffic oder auf einem Staging-Server geplant werden.
Verwendest du automatisierte Tools oder manuelle Tests?
Standard- und Premium-Pakete beinhalten tiefe manuelle Penetrationstests mit Branchen-Tools (Burp Suite, Nmap) und OWASP-Methoden, um False Positives zu eliminieren.
Wirst du eine NDA unterschreiben, um unsere Daten zu schützen?
Absolut. Strikte Vertraulichkeit ist garantiert. Ich unterschreibe deine NDA, bevor wir beginnen, und alle Testdaten werden nach Abschluss des Projekts dauerhaft gelöscht.
Bietest du eine erneute Prüfung an, nachdem mein Team die Bugs behoben hat?
Ja! Sobald deine Entwickler die Fixes mithilfe meines Remediation-Guides anwenden, biete ich eine Verifizierungs-erneute Prüfung (in Premium enthalten) und erstelle einen aktualisierten v2.0 Clean Report.