Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden

_qqwit8.jpg)

Automatische Übersetzung
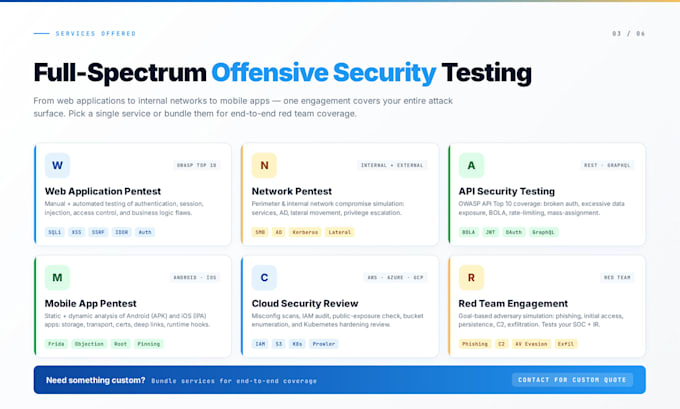
Wie planst du eine SaaS-, KI-Tool- oder benutzerdefinierte Webanwendung? Automatisierte Scanner übersehen bis zu 70 % der kritischen Geschäftslogik-Fehler und API-Schwachstellen.
Ich biete manuelle und automatisierte Web Application and REST/GraphQL API Penetration Testing gemäß dem branchenüblichen OWASP Testing Guide an, um sicherzustellen, dass deine Plattform sicher ist und investorenbereit.
Meine Testmethodik umfasst:
Warum diesen Gig wählen?
Sende mir eine Nachricht mit deinem Tech-Stack und Scope, und ich antworte dir innerhalb von 15 Minuten!
Bitte beachte, dass es gegen die Richtlinien von Fiverr verstößt, wenn Freelancer Themes, Vorlagen oder andere Elemente, die die Rechte Dritter oder geltende Gesetze verletzen, in die gelieferte Arbeit aufnehmen. Lies mehr darüber in unseren Leitfaden für verantwortungsvolle digitale Kreation.
Vulnerability Assessment and Ethical hacking
Sprachen
Automatische Übersetzung