Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Zertifizierter Cybersecurity-Experte Web-App-Penetrationstests Sicherheitsprüfungen CVSS-Bericht
Befürchtest du, dass deine Website unsicher ist? Hol dir eine echte, professionelle Prüfung von einem Experten mit Tools auf Unternehmensebene.
Ich benutze nicht einfach nur einen normalen Scanner. Ich arbeite mit RedAmon, einer fortschrittlichen Red-Team-Plattform, um deine Angriffsfläche abzubilden, echte Schwachstellen (BFLA, SQLi, XSS) zu finden und einen professionellen Bericht zu liefern.
**Was du bekommst:**
* Vollständige Angriffsflächenkarte (Subdomains, Ports, Endpunkte).
* Schwachstellenbericht mit CVSS-Punkten und Beweisführung.
* KI-gestützte Analyse, die die Auswirkungen jeder Entdeckung erklärt.
* Umsetzbare Fixes: Klare Empfehlungen, um deine Seite zu sichern.
* GitHub-Code-Fix (optional): Wenn dein Code bei GitHub liegt, kann ich den genauen Fix per Pull Request einreichen.
**Warum du mich wählen solltest?**
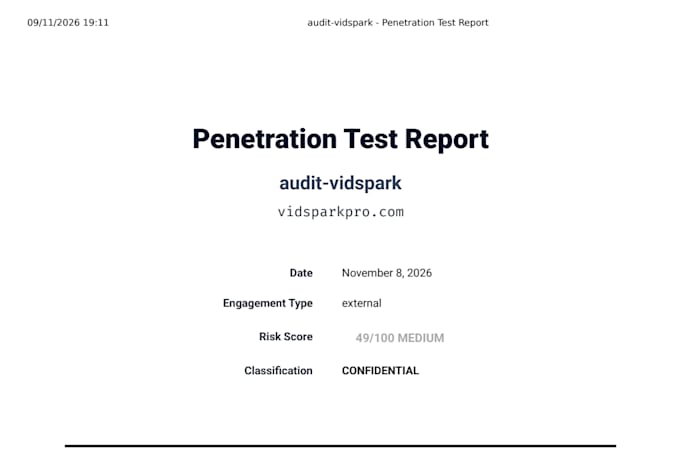
Ich benutze professionelle Tools (Nmap, Nuclei, Katana) und eine KI-gestützte Analyse. Du bekommst einen sauberen PDF-Bericht, den du deinem Chef oder deinen Kunden zeigen kannst.
**Bitte schicke mir vor der Bestellung eine Nachricht mit deiner Website-URL, damit wir den Umfang besprechen können.**


Gerät:
Desktop
•
Laptop
•
Server
Betriebssysteme:
Windows
•
Linux
•
Unix
•
IOS
•
Ubuntu
Automatische Übersetzung
Muss ich nachweisen, dass ich die Website besitze, bevor du sie scannst?
Ja, absolut. Aus rechtlichen und ethischen Gründen scanne ich nur Websites, die du besitzt oder für die du eine ausdrückliche schriftliche Genehmigung zum Testen hast. Du musst deine Eigentümerschaft bestätigen, bevor ich mit dem Audit beginne.
Was benötigen Sie von mir, um mit dem Audit zu beginnen?
Nur deine Website-URL (und Subdomains, falls vorhanden). Wenn du das Premium-Paket mit Code-Fixes willst, benötige ich außerdem Zugriff auf dein GitHub-Repository.
In welchem Format ist der endgültige Bericht?
Du erhältst einen professionellen PDF-Bericht mit der Angriffsflächenkarte, CVSS-bewerteten Schwachstellen, Beweisführung und klaren Remediation-Schritten. Er ist bereit, mit deinem Team oder deinen Kunden geteilt zu werden.