Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Senior Security Engineer
Bezahle für Microsoft Sentinel und hast trotzdem Angriffe verpasst oder wirst von Warnmeldungen erschlagen, auf die niemand reagieren kann?
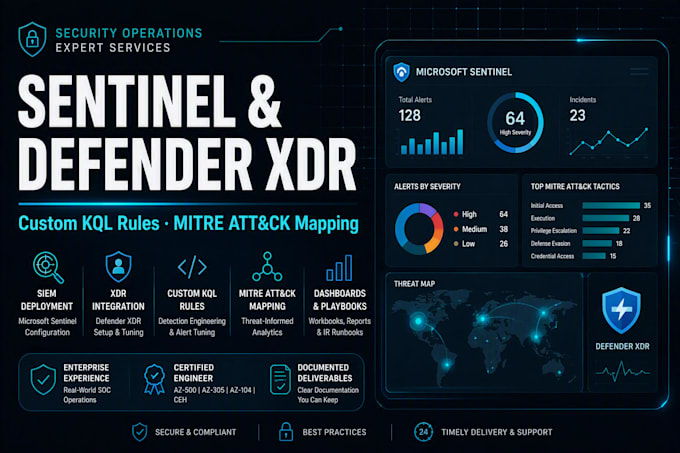
Ich leite die Sicherheitsoperationen eines großen Industrieunternehmens und baue Sentinel- und Defender-XDR-Deployments auf, die echte Detektionen liefern, nicht nur Rauschen.
Was ich liefere:
- Einrichtung des Sentinel-Workspaces, Daten-Connectoren und Onboarding der Log-Quellen: Microsoft 365, Entra ID, Azure Activity, Event Hub, Firewalls, WAF, Linux- und Windows-Server.
- Maßgeschneiderte Analytics-Regeln in KQL, die auf MITRE ATT&CK abgebildet sind
- Defender XDR-Konfiguration und Incident-Korrelation über Identität, Endpoint, E-Mail und Cloud-Apps
- Alarm-Tuning zur Reduzierung von Fehlalarmen, mit dokumentierter Unterdrückungslogik
- Workbooks und Dashboards für SOC-Analysten und Management-Reporting
- Playbooks für Incident Response und ein schriftliches Runbook, das du behältst
Jede Bestellung beinhaltet ein Konfigurationsdokument und einen Walkthrough-Call. Schreib mir mit deinen Log-Quellen und Lizenzstufe, und ich bestätige den Umfang, bevor du bestellst.
Cloud-Provider:
microsoft azure
Expertise:
Installation
•
Entwicklung
•
Konfiguration
•
Performance
Cloud-Computing-Ressource:
Andere