Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Automatische Übersetzung
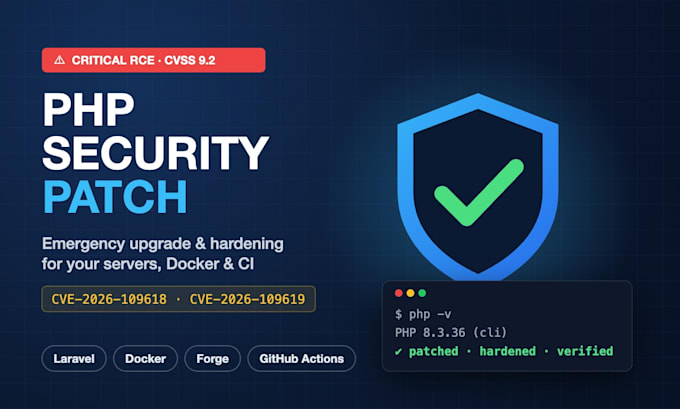
Am 21. Oktober 2026 hat PHP zwei kritische unauthorisierte Remote-Code-Execution-Bugs im PHP-Core offengelegt: CVE-2026-109618 und CVE-2026-109619 (CVSS 9,2, PHP2Shell). Jedes PHP-8.2 bis 8.5-Install, das Web-Traffic bedient, ist betroffen: PHP-FPM, Apache mod_php, FrankenPHP, Docker-Images. CISA hat eine Warnung herausgegeben und ein öffentlicher Exploit wird voraussichtlich bald verfügbar sein.
Der Angriff greift den Session-Upload-Progress-Handler von PHP an, BEVOR dein Anwendungscode läuft, daher schützen dich keine Laravel-, Symfony- oder WordPress-Härtungen. Die einzige vollständige Lösung ist das Upgrade von PHP.
Ich bin Technical Lead mit 9 Jahren Laravel/PHP- und Production-CI/CD-Erfahrung. Was ich tue:
Unterstützt: Ubuntu, Debian, RHEL, Docker, Forge, Vapor, Ploi, cPanel, Kubernetes. Schreibe mir vor der Bestellung, wie viele Server du betreibst.
Bitte beachte, dass es gegen die Richtlinien von Fiverr verstößt, wenn Freelancer Themes, Vorlagen oder andere Elemente, die die Rechte Dritter oder geltende Gesetze verletzen, in die gelieferte Arbeit aufnehmen. Lies mehr darüber in unseren Leitfaden für verantwortungsvolle digitale Kreation.
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Wie merke ich, ob ich betroffen bin?
Falls du PHP 8.2 bis 8.5 (oder eine ältere, nicht unterstützte Version) betreibst und HTTP-Anfragen bedienst, bist du betroffen. Sende mir deine php -v-Ausgabe, dann bestätige ich das kostenlos.
Wird es Ausfallzeiten geben?
In der Regel dauert es nur wenige Sekunden, bis PHP-FPM oder Apache neu startet. Ich plane das mit dir und kann Zero-Downtime bei Load-Balanced-Setups erreichen.
Welchen Zugang benötigen Sie?
SSH-Zugang mit sudo oder eine Forge/Ploi-Mitgliedseinladung. Ich empfehle einen temporären Nutzer, den du nach Lieferung wieder entziehst. Übermittle Passwörter niemals im Klartext; nutze stattdessen einen geheimen Link.
Was, wenn mein Host die gepatchte PHP-Version noch nicht anbietet?
Ich wende sofort die dokumentierten temporären Gegenmaßnahmen an (Upload-Progress aus, Body-Limits, Worker Recycling) und führe das Upgrade durch, sobald Pakete verfügbar sind, ohne Zusatzkosten.
Deckt das auch Laravel- oder WordPress-Updates ab?
Dieser Gig deckt die PHP-Laufzeit und Server-Konfiguration ab. Eine Rahmenwerk- oder Abhängigkeitsprüfung (composer audit und Fixes) ist als Gig-Zusatz oder individuelles Angebot erhältlich.
