Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Senior DevOps SRE, Full Stack Entwickler, Blockchain-Sicherheit
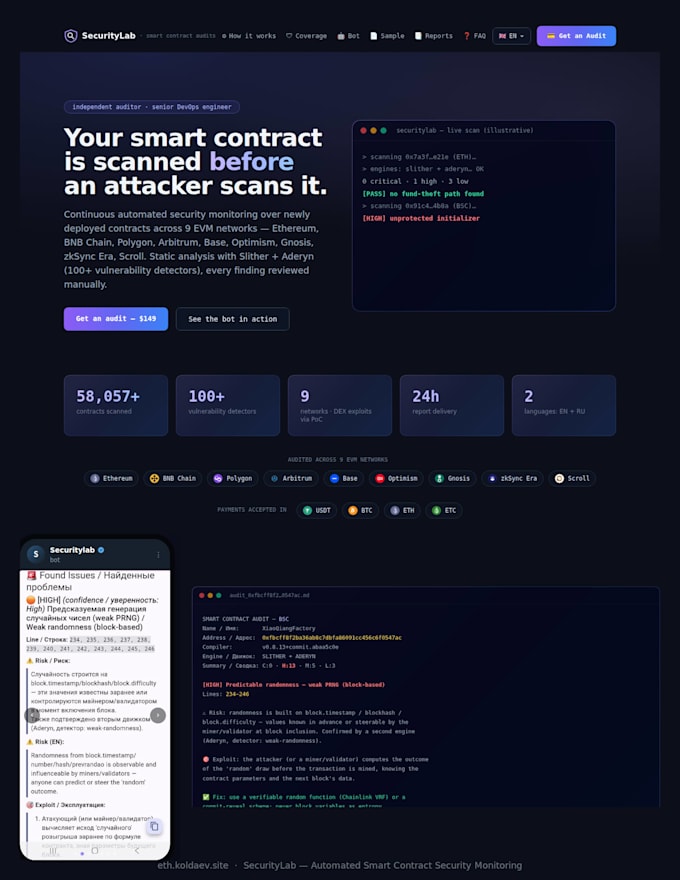
Smart Contract Sicherheitsprüfungen: Automatisierte Überwachung + manuelle Überprüfung auf 9 EVM-Blockchains. Ich betreibe eine kontinuierliche Sicherheitspipeline, die Schwachstellen in Solidity Smart Contracts erkennt, bevor Angreifer sie ausnutzen, kombiniert mit einer umfassenden manuellen Prüfung durch einen Ingenieur. Was du bekommst: - Multi-Engine-Analyse: Der Code wird mit Slither + Aderyn (über 100 kombinierte Detektoren) analysiert. Kein LLM-Raten, jedes Ergebnis wird gründlich von Hand überprüft. - 9 EVM-Netzwerke: Vollständige Unterstützung für Ethereum, BNB Chain, Polygon, Arbitrum, Base, Optimism, Gnosis, zkSync Era und Scroll. - Mainnet Fork Replay: Wo Vorlagen vorhanden sind, werden Exploits auf einem Mainnet-Fork reproduziert (nicht nur theoretisch). Fälle: BeatXswap Oracle-Manipulation ($63k+ Gewinn reproduziert), Yam Finance Governance-Übernahme und Venus Protocol Spenden-Exploits. - DEX/AMM Schutz: DeFi-Verträge erhalten eine zusätzliche benutzerdefinierte Prüfung auf Preismanipulationsrisiken durch Pool-Lesezugriffe, bestätigt durch PoC. - Umsetzbare Berichte: Detaillierte Risiko-Beschreibung, Exploit-Pfad und exakter Code-Fix (EN/RU). Statistiken: Über 56.900 Verträge erfolgreich gescannt und überwacht bis heute. Schütze dein Protokoll. Kontaktiere mich noch heute!


Token-Standard:
ERC-20
Programmiersprache:
Python
Blockchain-Plattform:
Ethereum
Automatische Übersetzung
Ist das eine echte Prüfung oder nur eine LLM-Vermutung?
Kein LLM im Prüfprozess. Jede Feststellung stammt von Slither und Aderyn — zwei unabhängigen Static-Analysis-Engines, die von professionellen Audit-Firmen genutzt werden — beide überprüft und bei Bedarf durch heuristische Methoden ergänzt, wenn ein Vertrag unter beiden nicht kompiliert wird. Wo eine Fork-Test-Temporär vorhanden ist,
Was bedeutet "PoC-CONFIRMED" wirklich?
Es bedeutet, dass der Exploit erfolgreich auf einer Fork-Version des Mainnets im genauen Angriff-Block reproduziert wurde. Es wird das Problem bis auf den Wei-Rechen reproduziert. Diese unabhängige automatisierte und manuelle Validierung beweist, dass die Schwachstelle zu 100 % echt und gefährlich ist, nicht nur eine theoretische Warnung.