Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
DevOps Engineer Docker, Terraform, CICD und Kubernetes
Börse nicht mehr manuell deployen. Ich richte eine CI/CD-Pipeline ein, damit jeder Push auf deinen Main-Branch automatisch gebaut, getestet und deployed wird – und dein lokales Setup hört auf, ein Problem zu sein.
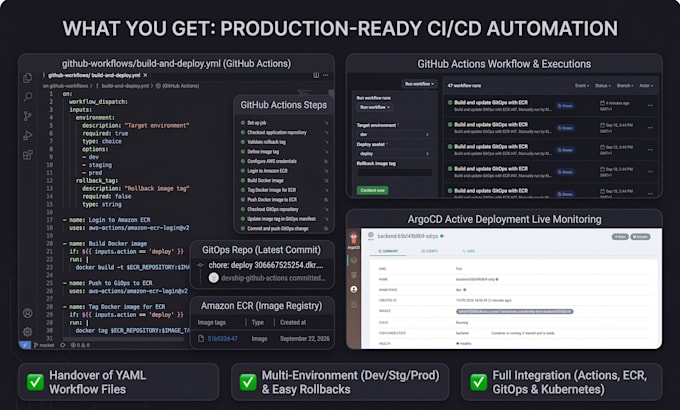
Was ich tue: GitHub Actions (oder Bitbucket Pipelines) einrichten, deine App bei Bedarf mit Docker containerisieren und das Deployment zu AWS (ECR, EKS) oder Azure (Container Registry, App Services) automatisieren. Für mein Abschlussprojekt, eine Internal Developer Platform auf AWS EKS, habe ich diesen Flow von Anfang bis Ende aufgebaut: bauen, das Image in ECR pushen, das Kubernetes-Manifest in Git aktualisieren und ArgoCD deployed es.
Was du bekommst: eine funktionsfähige Pipeline in deinem Repo, getestet, mit einer kurzen README, die jeden Schritt erklärt.
Am besten geeignet für: kleine Teams und Solo-Gründer, die noch von Hand deployen und keine Zeit mehr mit manuellen Releases verlieren wollen.
Umfang: eine App und eine Umgebung im Basic-Plan. Falls dein Setup größer ist, schreib mir vor der Bestellung und ich sage dir ehrlich, ob ich der richtige Fit bin.
Tools:
Docker
•
GitHub
Frameworks:
Npm
Cloud-Provider:
Amazon Web Services
Programmiersprache:
JavaScript
•
Python
•
Andere
Expertise:
Installation
•
Entwicklung
•
Konfiguration
Automatische Übersetzung
Mit welchen CI-Tools arbeitest du?
Vor allem mit GitHub Actions, aber ich kann mich auch an dein bestehendes CI-Tool anpassen, falls du schon eins hast.
Braucht du Zugriff auf unsere Infrastruktur?
Ja, ich benötige entsprechenden Zugriff auf dein Repo und deine Hosting- oder Cloud-Umgebung, um die Pipeline einzurichten.
Was, wenn wir noch keine Container verwenden?
Kein Problem – ich kann die App bei der Einrichtung mit Docker containerisieren, falls das nötig ist.
Wie gehst du mit dem Zugriff auf mein Cloud-Konto und meine Secrets um?
Ich frage nur nach dem, was die Pipeline braucht: eine dedizierte Least-Privilege-Rolle oder ein Service-Konto, idealerweise mit temporären Anmeldeinformationen. Secrets gelangen über GitHub Secrets oder dein eigenes Vault, niemals in den Chat. Du kannst den Zugriff jederzeit widerrufen, und ich erinnere dich daran, wenn wir fertig sind.