Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD



Automatische Übersetzung
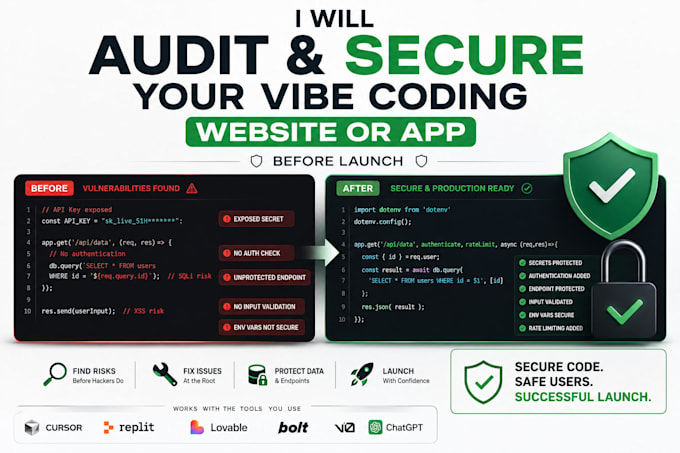
Vibe gecodet mit Cursor, Replit, Lovable, Bolt, v0 oder ChatGPT, aber bist du dir nicht sicher, ob es wirklich sicher ist, sie zu starten? KI-generierter Code enthält oft versteckte Sicherheitsprobleme: offene API-Schlüssel, fehlende Authentifizierungsprüfungen, ungeschützte Datenbankregeln oder unvalidierte Benutzereingaben. Ich überprüfe deinen Code, finde diese Risiken und behebe sie, bevor echte Nutzer (oder ihre Zahlungen) deine App berühren.
Worauf ich achte:
Perfekt für:
Technologien: React, Next.js, Node.js, Tailwind, REST APIs. Ich überprüfe Code von jedem KI-Codierungstool, egal was es generiert hat.
Schick mir eine Nachricht mit deinem Repo- oder Projektlink, und ich sage dir, was ich finde und was nötig ist, um es zu beheben.
Full Stack Developer, TypeScript, React , Next Js, Express Js
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Was ist eine vibe coding Sicherheitsüberprüfung?
Ich überprüfe deinen KI-generierten Code auf gängige Sicherheitsrisiken — offene API-Schlüssel, fehlende Authentifizierungsprüfungen, ungeschützten Datenbankzugriff und Eingabegaps — und erstelle einen Bericht, den ich anschließend behebe.
Mein App wurde mit [Cursor/Replit/Lovable/Bolt/v0] gebaut — kannst du es trotzdem prüfen?
Ja. Ich überprüfe Code unabhängig vom verwendeten KI-Tool, da die zugrunde liegenden Sicherheitsprobleme (offene Schlüssel, schwache Authentifizierung, unvalidierte Eingaben) bei allen Tools ähnlich sind.
Muss ich meinen Quellcode teilen?
Ja — ein Repository-Link (GitHub) oder exportierte Projektdateien. Ohne Zugriff auf den tatsächlichen Code kann ich keine ordentliche Überprüfung durchführen.
Was, wenn du ein kritisches Problem findest, das aktiv ausgenutzt werden könnte?
Ich werde es sofort kennzeichnen, noch bevor ich den vollständigen Bericht liefere, damit du die App offline nehmen oder den Zugriff einschränken kannst, während die Behebung läuft.
Garantiert das, dass meine App zu 100 % sicher ist?
Keine Überprüfung kann absolute Sicherheit garantieren — neue Schwachstellen tauchen ständig auf. Diese Überprüfung deckt die häufigsten, hochwirksamen Risiken in vibe gecodeten Apps ab und reduziert dein Risiko erheblich, aber eine kontinuierliche Überwachung wird empfohlen, wenn deine App wächst.
Brauche ich Admin-Zugang, Hosting-Zugang oder API-Schlüssel?
Für einen reinen Code-Scan (Basic) nicht — nur das Repository. Für Behebungen (Standard/Premium) benötige ich eventuell eingeschränkten Zugang (z.B. Staging-Umgebung oder spezielle Zugangsdaten), je nachdem, was geändert werden muss.
Was ist der Unterschied zwischen Basic, Standard und Premium?
Basic ist nur ein Scan + schriftlicher Bericht (du behebst die Probleme selbst). Standard fügt Behebungen der wichtigsten kritischen Probleme hinzu. Premium umfasst eine vollständige Überprüfung, alle Behebungen und zusätzliche Härtung wie Rate-Limiting und stärkere Authentifizierungsprüfungen.
Mein App ist noch nicht gestartet — sollte ich das trotzdem machen?
Ja, idealerweise vor dem Start — es ist viel einfacher und günstiger, Sicherheitslücken zu beheben, bevor echte Nutzer, Zahlungen oder Daten involviert sind.