Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
System- und Virtualisierungstechniker
Ist dein Server wirklich sicher oder hoffst du nur darauf?
Die meisten Server, die dem Internet ausgesetzt sind, werden innerhalb von Stunden angegriffen. Offene Ports, schwache Konfigurationen, veraltete Software, ungepatchte Schwachstellen... Ich finde sie bevor es jemand anderes tut.
Ich bin System- und Netzwerktechniker mit Schwerpunkt auf Virtualisierung und Sicherheit. Ich werde deinen Linux- oder Windows-Server prüfen und einen klaren, umsetzbaren Bericht liefern – nicht nur eine beängstigende Liste von Problemen.
Was enthalten ist
Was das NICHT ist
Ein Server. Eine Prüfung. Eine Überarbeitung. Kein Marketing-Geschwafel, nur ein klarer Service.
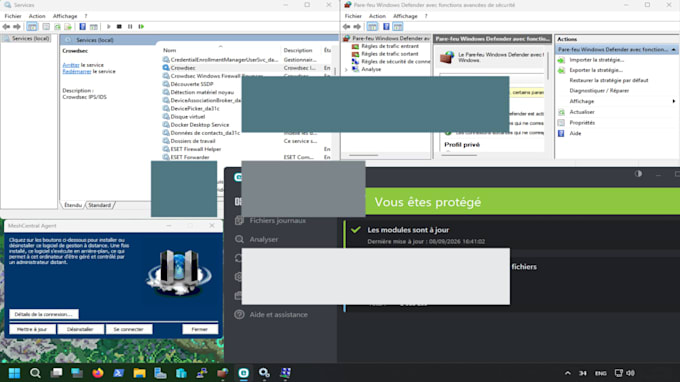
Betriebssysteme:
Windows
•
Linux
•
Unix
•
Vmware
•
BSD
Automatische Übersetzung
Brauche ich Root-/Admin-Zugang zu meinem Server?
Ja. Für eine vollständige Prüfung sind Root-Zugriff (Linux) oder Administratorrechte (Windows) erforderlich. Ich empfehle, ein temporäres Konto zu erstellen, das du nach der Lieferung löschst. Ich speichere keine Zugangsdaten nach Abschluss des Auftrags.
Wirst du etwas an meinem Server ändern?
Nein. Das ist eine reine Les-Überprüfung. Ich beobachte, analysiere und berichte. Änderungen (Firewall-Regeln, Updates, Hardening) liegen bei dir – oder ich kann dabei als separate Bestellung helfen.
Was ist der Unterschied zwischen einer Prüfung und einem Penetrationstest?
Eine Prüfung überprüft deine Konfiguration, Dienste und bekannte Schwachstellen anhand von Sicherheitsstandards. Ein Penetrationstest versucht aktiv einzudringen (Exploitation). Dieser Service ist eine Prüfung – keine Exploits, kein Risiko für deine Produktion.
Mein Server hostet Kundendaten / ist in Produktion. Ist er sicher?
Ja. Die Prüfung ist nicht-invasiv und verursacht keinen Ausfall. Bei Bedarf arbeite ich während deiner bevorzugten Zeit. Sag mir aber Bescheid, wenn ein Dienst fragil ist, damit ich meine Vorgehensweise anpassen kann.
Was beinhaltet "1 Revision"?
Eine Runde Klärung zum Bericht: Umformulieren, zusätzliche Details zu einer Feststellung oder deine Fragen beantworten. Es beinhaltet keine neue Prüfung nach Änderungen – das ist eine neue Bestellung.
Kannst du mehrere Server prüfen?
Dieser Service umfasst einen Server. Für mehrere Maschinen (VMs, Cluster, AD-Umgebungen) kontaktiere mich für ein individuelles Angebot – das ist oft günstiger als mehrere Gigs zu bestellen.
Was passiert, wenn du etwas Kritisches findest?
Ich markiere es sofort im Bericht mit klaren Maßnahmen. Ich warne dich nicht erst bei der Lieferung vor einer kritischen, aktiv ausnutzbaren Schwachstelle.
Prüfst du Cloud-Server (AWS, Azure, GCP)?
Ja, aber nur die Betriebssystem-Schicht. Cloud-spezifische Konfigurationen (IAM, Sicherheitsgruppen, S3-Buckets...) erfordern einen anderen Ansatz – kontaktiere mich vor der Bestellung.
