Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Full-Stack-Entwickler und Sicherheitsforscher
Die Schwachstellen gefunden. Was nun?
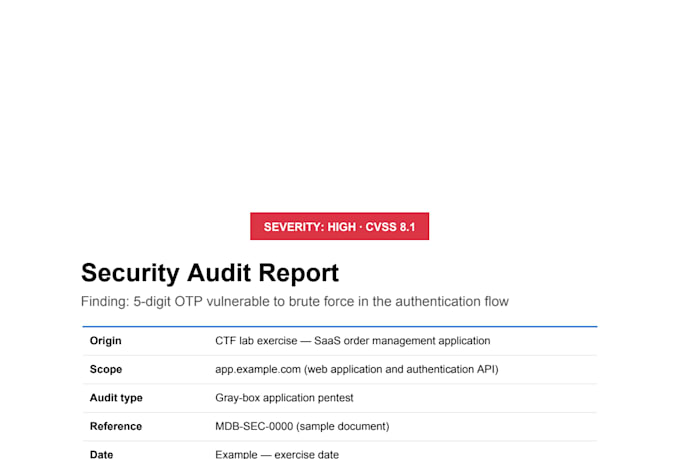
Ein Schwachstellenscan zeigt dir, dass etwas ausnutzbar sein könnte. Ein Penetrationstest beweist es. Ich teste deine Webanwendung manuell so, wie es ein echter Angreifer tun würde, indem ich Erkenntnisse verknüpfe, Geschäftslogik ausnutze und den tatsächlichen Einfluss demonstriere.
Enthalten ist:
Erwarte einen echten Versuch, in deine Anwendung einzudringen, dokumentiert bei jedem Schritt, nicht nur eine Liste mit markierten Problemen.
Alle Tests werden ausschließlich mit deiner ausdrücklichen schriftlichen Genehmigung durchgeführt. Ich teste nur Systeme, die du besitzt oder für die du die Erlaubnis hast.
Unsicher wegen des Umfangs? Schreib mir vor der Bestellung mit Infos zur Größe deiner App und dem Login-Prozess, und ich empfehle dir das passende Paket.


Anwendung testen:
Website
Gerät:
PC
•
Mac
•
Linux