Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Vetted Pro
Brasilien
12 Aufträge abgeschlossen
Leitender Sicherheitsarchitekt für Hybrid Cloud, IAM und Zero Trust
Marlon Costa wurde vom Fiverr Pro-Team aufgrund besonderer Expertise ausgewählt.
Geprüft für
Beratung zur Einhaltung gesetzlicher Vorschriften
Cloud-Computing
Cybersicherheit
Data Governance & Datenschutz
DevOps-Engineering
Support & IT
Vetted Pro
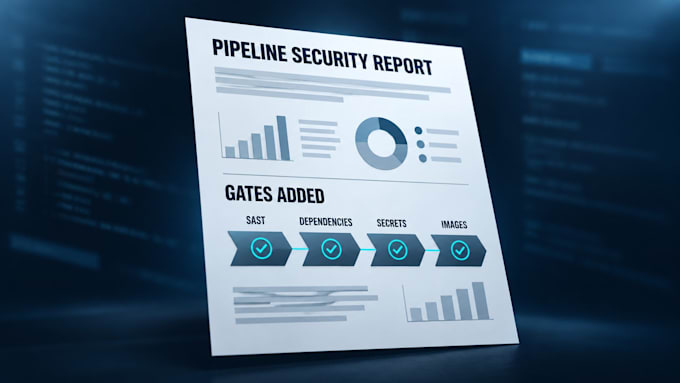
Deine Pipeline kann in die Produktion deployen. Das kann alles, was darin landet, auch.
CI/CD speichert alle Zugangsdaten und greift auf jede Umgebung zu, und es hat sich entwickelt, ohne dass jemand die Sicherheit kontrolliert. Ich sende keinen Scan-Bericht. Ich baue die Kontrollen gleich mit ein.
Du bist wahrscheinlich hier, weil
Was ich ändere
So funktioniert es
Worauf du dich verlassen kannst
Änderungen kommen als Pull Requests, die dein Team reviewt. Nichts landet ohne Zustimmung.
Funktioniert mit
GitHub Actions, GitLab CI, Jenkins, Docker, Kubernetes.
Entspricht OWASP, NIST SSDF und CIS Benchmarks.
Sag mir, was du laufen hast, und ich sage dir, was passt.


Automatische Übersetzung
Brauchst du direkten Zugriff auf unsere CI/CD-Umgebung?
Nein. In vielen Fällen kann ich anhand von Dokumentationen, Screenshots, exportierten Konfigurationen, Workflow-Dateien, Architekturdiagrammen und Live-Durchläufen arbeiten. Wenn eingeschränkter Lesezugriff möglich ist, können wir ein entsprechendes Überprüfungsmodell festlegen.
Welche Arten von Problemen kann diese Bewertung erkennen?
Diese Bewertung kann Risiken im Zusammenhang mit Repository-Kontrollen, Branch-Schutz, Genehmigungsworkflows, Geheimnisverwaltung, Build-Sicherheit, Runner-Exposition, Artefakt-Integrität, Bereitstellungssteuerung und Pipeline-Nachverfolgbarkeit hervorheben.
Ist das ein Penetrationstest oder eine formelle Compliance-Prüfung?
Nein. Dieses Projekt ist eine Sicherheitsüberprüfung und Beratungsbewertung. Es soll Kontrolllücken, Lieferungsrisiken und praktische Hardening-Prioritäten identifizieren, ist aber kein Penetrationstest oder offizielle Prüfung, sofern nicht separat festgelegt.
Was erhalte ich am Ende des Projekts?
Abhängig vom gewählten Tier erhältst du eine strukturierte Bewertung mit Erkenntnissen, Risikobeobachtungen, praktischen Empfehlungen und in höheren Tiers eine detailliertere Roadmap sowie eine für das Management vorbereitete Zusammenfassung.
Kann diese Bewertung Plattformen wie GitHub, GitLab oder Azure DevOps abdecken?
Ja. Dieses Projekt kann auf gängige DevSecOps- und CI/CD-Plattformen angewendet werden, solange Umfang, Workflows und verfügbare Nachweise klar definiert sind.