Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Microsoft Entra ID- und Active Directory-Security-Architekt
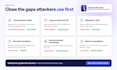
Ist dein Active Directory bereit für heutige Angriffe und die kommenden Änderungen von Microsoft?
Die meisten Ransomware-Angriffe übernehmen zuerst Active Directory. Ich finde die Lücken und behebe sie sicher, ohne deine Benutzer oder Apps zu beeinträchtigen.
Härten:
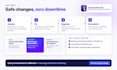
Behebung:
Upgrade und Konsolidierung:
Warum ich:
Über 15 Jahre als Identity Security Architect; AD-Umgebungen mit 250.000 Benutzern verwaltet und AD-Wälder nach Ransomware wiederhergestellt.
Jede Umgebung ist unterschiedlich, schick mir daher vor der Bestellung eine Nachricht. Ich prüfe dein Setup und empfehle das passende Package.

Server:
Datei-Server
•
Windows-Server
•
DNS
•
NTP
•
Andere
Betriebssysteme:
Windows
•
Vmware
Automatische Übersetzung
Wird das Hardening unsere Apps oder Benutzer beeinträchtigen?
Nein. Zunächst prüfe ich (z. B. Nutzung von NTLMv1 und SMBv1), teste Änderungen in einer Pilotgruppe und wende sie erst danach an. Jeder Change hat einen Rollback-Plan.
Wir haben einen Sicherheits- oder Pentest-Bericht. Kannst du die Findings beheben?
Ja. Teile den Bericht nach der Bestellung mit mir. Ich priorisiere die Findings nach Risiko und behebe sie oder gebe deinem Team Schritt-für-Schritt-Anleitungen.
Wie greifst du auf unser On-Prem-Active Directory zu?
Über eine Fern-Sitzung, die du kontrollierst und jederzeit beenden kannst. Ich benötige lediglich ein temporäres Admin-Konto für die Dauer der Arbeiten.
Laufen unsere Domain-Controller auf Windows Server 2016. Müssen wir handeln?
Ja. Der erweiterte Support endet am 12. Januar 2027; danach gibt es keine Sicherheitsupdates mehr. Eine Aktualisierung vor diesem Datum wird dringend empfohlen.
Machst du Domain- oder Forest-Konsolidierung?
Ja. Das sind größere Projekte – schick mir eine Nachricht für ein individuelles Angebot.


