Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Web- und API-Sicherheitstests, CTF-Challenge-Entwicklung
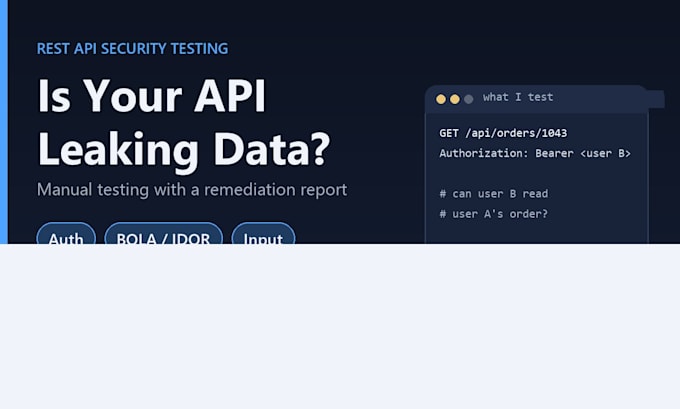
Möchtest du wissen, ob deine REST-API es einem Nutzer erlaubt, auf Daten eines anderen Nutzers zuzugreifen, oder Eingaben annimmt, die sie nicht sollte? Ich teste APIs, die du besitzt oder für die du autorisiert bist, und liefere einen Bericht, an dem deine Entwickler arbeiten können.
Was ich prüfe (je nach Paket):
Authentifizierung und Token-Handhabung
Objekt- sowie Funktionsberechtigung (BOLA/IDOR)
Exzessive Datenausgabe und schreibbare Eigenschaften (Mass Assignment)
Eingabevalidierung und Injection
Sicherheitsrelevante Konfiguration, z. B. CORS, Header und Fehlerbehandlung
Dies sind Bereiche, die ich teste, keine Garantie auf Befunde.
Das Basic-Paket ist ein automatischer Scan mit manueller Bestätigung der Ergebnisse. Standard und Premium umfassen manuellen Test.
Jeder Bericht enthält Umfang und Abdeckung, geprüfte Befunde mit Aufforderungs-/Antwort-Belegen, Risikobewertungen, Behebungsmaßnahmen und Einschränkungen. Scanner-Ausgaben, die ich nicht bestätigen konnte, sind als unbestätigt gekennzeichnet.
Der Umfang wird in Endpunkten gezählt (Methode + Pfad, z. B. GET /users/{id}) und Benutzerrollen. Bitte nutze eine Staging- oder Testumgebung sowie Testaccounts. Sende keine Produktionspasswörter im Chat.
Nicht enthalten, sofern nicht vereinbart: GraphQL, das Aufdecken unbekannter Endpunkte, Last-/DoS-Tests, Code-Behebung, erneutes Testen nach Fixes.
Gerät:
Desktop
•
Laptop
•
Server
Betriebssysteme:
Windows
•
Linux
•
Ubuntu
Automatische Übersetzung
Testest du auch GraphQL?
Nur über ein individuelles Angebot. Das Aktivieren von Introspection ist eine Konfigurationsbeobachtung, kein Nachweis einer Schwachstelle für sich genommen.
Wirst du Schwachstellen finden?
Ich kann keine Ergebnisse garantieren. Du erhältst die Bereiche, die getestet werden, alle verifizierten Probleme mit Belegen und was nicht abgedeckt wurde.
Produktion oder Staging?
Staging- oder Testumgebungen mit Testkonten werden bevorzugt. Ich führe keine störenden oder Lasttests durch, es sei denn, du legst sie schriftlich fest.
Was umfasst eine Revision?
Korrekturen oder Klarstellungen zum gelieferten Bericht, kein Testen neuer Endpunkte.
Ist ein Nachtest inklusive?
Ja, mit dem Retesting After Fix-Extra. Es deckt die Ergebnisse in meinem Originalbericht ab, nicht neue Endpunkte.
