Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Linux-Systemadministrator, RHEL, SELinux, Ansible und DevOps
Machst du dir Sorgen, dass dein Linux-Server vor Brute-Force-Angriffen, offenen Ports oder riskanten Standardeinstellungen geschützt werden muss?
Ich sichere und härte Server, die Ubuntu, Debian oder RHEL laufen, indem ich die tatsächliche Angriffsfläche analysiere – nicht nur eine generische Checkliste.
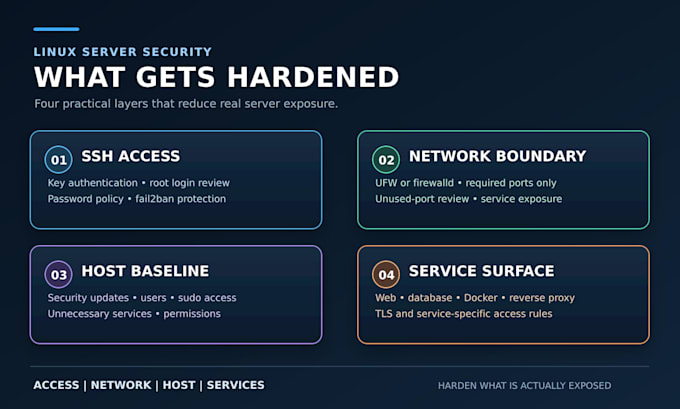
BASIS: SSH-Schlüssel-Authentifizierung, Root-Login-Restriktionen, fail2ban, Firewall (ufw/firewalld), review ungenutzter Ports.
STANDARD: Alles in Basic, plus OS-Level-Härtung für bis zu 4 öffentliche Dienste, Benutzer, Sudo-Rechte, Sicherheitsupdates und dienstspezifische Firewall-Regeln (Webserver, Datenbank, Docker, Reverse Proxy oder TLS).
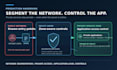
PREMIUM: Vollständige Produktionshärtung mit WireGuard VPN, Netzwerksegmentierung, Trennung des Admin-Zugangs und anwendungsspezifische Kontrollen für Dienste, die privat bleiben müssen.
Ich führe das auf echter Infrastruktur durch, auf die ich persönlich angewiesen bin – VoIP-Server, Monitoring-Stacks, VPN-verbundene Dienste – also ist das keine Theorie.
Jede Bestellung enthält eine klare Zusammenfassung: Was wurde geprüft, was hat sich geändert und wie du es selbst überprüfen kannst.
Sende mir vor der Bestellung eine Nachricht mit deinem OS, den laufenden Diensten und deinem Hauptanliegen, falls du unsicher bist, welches Paket passt. Ich empfehle das kleinste, das dein Risiko tatsächlich abdeckt.

Betriebssysteme:
Windows
•
Linux
•
Unix
Automatische Übersetzung
Was prüfst du, bevor du den Server härtest?
Offene Ports, laufende Dienste, SSH-Konfiguration, Firewall-Regeln, lokale Benutzer, Sudo-Rechte und Internet-Exposition – vor Änderungen.
Verursacht das Ausfallzeiten?
Änderungen an SSH und Firewall dauern nur wenige Minuten, und ich überprüfe den neuen Zugang, bevor ich die alte Sitzung schließe. Für Änderungen auf Service-Ebene wird eine Wartungszeit empfohlen.
Welches Paket soll ich wählen?
Basic nur für SSH/Firewall. Standard, wenn dein OS und öffentliche Dienste ebenfalls gehärtet werden sollen. Premium, wenn du VPN-Zugang, Segmentierung oder app-spezifische Kontrollen brauchst.
Kannst du Docker, Datenbanken oder Webserver sichern?
Ja – je nach Anzahl der Dienste und Komplexität in Standard oder Premium enthalten.
Bietest du kontinuierliche Überwachung an?
In diesen Paketen nicht enthalten – sie sichern und verifizieren bei Lieferung. Überwachung ist als separates Gig verfügbar, falls benötigt.
| (3) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
farzin_vardi

Deutschland
wooow thank you for your help
50 $
Preis
3 Tagen
Dauer
Antwort des Freelancers
farzin_vardi
Deutschland
Best Man! He Knows what he is Doing and i got even support after work was finished. Thank you🙏
50 $
Preis
1 Tag
Dauer
viveknnair

Indien
Very much happy in working with Muhammad. Really helpful and kind person he is. thank you
50 $
Preis
1 Tag
Dauer
| (3) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
farzin_vardi
Deutschland
wooow thank you for your help
50 $
Preis
3 Tagen
Dauer
Antwort des Freelancers
farzin_vardi
Deutschland
Best Man! He Knows what he is Doing and i got even support after work was finished. Thank you🙏
50 $
Preis
1 Tag
Dauer
viveknnair
Indien
Very much happy in working with Muhammad. Really helpful and kind person he is. thank you
50 $
Preis
1 Tag
Dauer