Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Azure- und AWS-zertifizierter DevOps-Ingenieur
Level 1
Hat bestimmte Leistungskriterien erfüllt und zeigt großes Potenzial auf dem Marktplatz.
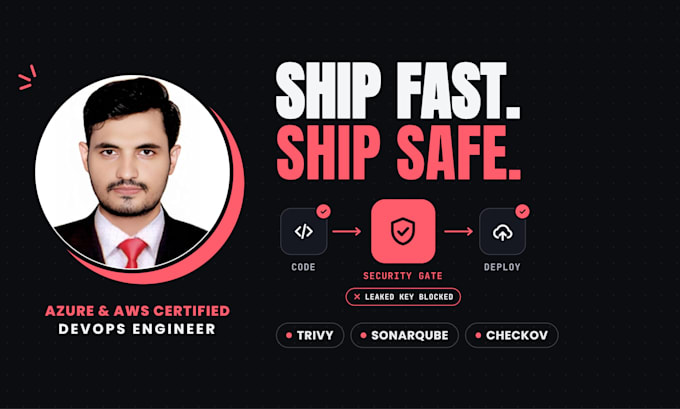
Eine durchgesickerte API-Schlüssel oder ein verwundbares Paket kann viel teurer sein als eine Sicherheitslösung. Ich füge deiner CI/CD-Pipeline automatische Sicherheitschecks hinzu, damit Probleme erkannt werden, bevor sie in die Produktion gelangen, ohne dein Team zu verlangsamen.
Was du bekommst:
Funktioniert mit GitHub Actions, GitLab CI, Azure DevOps und Jenkins.
Verwendest du KI-Coding-Tools? KI-geschriebener Code kann hardcodierte Schlüssel oder veraltete Pakete enthalten. Diese Checks fangen sie automatisch ab.
Warum ich: Ich bin Microsoft zertifiziert (AZ-104, AZ-305, AZ-400, SC-900) und AWS Solutions Architect, und meine eigenen Pipelines sind mit Trivy und Checkov gesichert.
Jede Bestellung endet mit einem kurzen Bericht: Was gefunden wurde, was ich behoben habe und was als Nächstes zu tun ist
Tools:
Docker
Frameworks:
Terraform
Cloud-Provider:
Amazon Web Services
•
Google Cloud Platform
Programmiersprache:
C
Expertise:
Entwicklung
Automatische Übersetzung
Wäumen Sicherheits-Scans meinen Pipeline-Verlauf verlangsamen?
In der Regel eine Minute oder zwei. Scans laufen dort parallel, wo es möglich ist, und ich justiere die Gates so, dass Builds nur bei echten Risiken fehlschlagen, nicht bei unnötigem Rauschen.
Welche CI-Tools unterstützt du?
GitHub Actions, GitLab CI, Azure DevOps und Jenkins. GitHub Actions und Azure DevOps sind meine Stärken.
Was passiert, wenn ein Scan ein Problem findet?
Die Pipeline stoppt und zeigt genau an, was fehlgeschlagen ist und wie man es behebt. Füge bei kritischen Findings die Fix-Hinweise hinzu und ich behebe sie für dich und lasse die Checks erneut laufen.
Hilft das bei von KI generiertem Code?
Ja. KI-Coding-Tools fügen manchmal hardcodierte Schlüssel oder veraltete Pakete hinzu. Geheimnis- und Abhängigkeits-Scans erkennen das automatisch bei jedem Push.
| (1) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
rykerjakob5

Großbritannien
Abdullah did an outstanding job with my DevSecOps project! He was professional, responsive, and knowledgeable. His review of my CI/CD security pipeline and recommendations were extremely helpful. Highly recommended
50 $
Preis
2 Tagen
Dauer
| (1) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
rykerjakob5
Großbritannien
Abdullah did an outstanding job with my DevSecOps project! He was professional, responsive, and knowledgeable. His review of my CI/CD security pipeline and recommendations were extremely helpful. Highly recommended
50 $
Preis
2 Tagen
Dauer
