Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden


Automatische Übersetzung
Wenn du auf Lovable, Bolt, Cursor oder Replit mit Supabase gebaut hast, prüfe ich, ob ein Benutzer die Daten eines anderen Benutzers lesen oder ändern kann, bevor du startest.
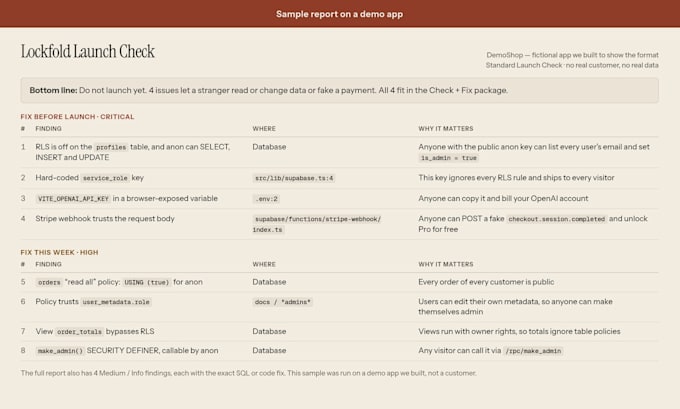
Du erhältst einen schriftlichen Bericht: Jede Schwachstelle wird als Kritisch, Hoch oder Mittel eingestuft, wo sie ist und der genaue SQL- oder Code zur Behebung.
KIs-Ersteller ziehen oft mit dabei: RLS ist ausgeschaltet oder auf "true" für alle gesetzt; service_role- oder OpenAI-Schlüssel im Browsercode; Views und SECURITY DEFINER-Funktionen, die deine Regeln umgehen; Stripe Webhooks, die falsche "bezahlte" Ereignisse akzeptieren; und Login-Links, die noch auf die Vorschau-Domain zeigen.
So funktioniert es (keine Anrufe nötig):
Ich benötige niemals deine Passwörter oder den service_role-Schlüssel, und ich durchsuche deine Live-Seite nicht ohne dein schriftliches Okay.
Nicht enthalten: Lasttests, rechtliche oder GDPR-Bewertungen.
Bitte schreib mir vor der Bestellung, wenn deine App mehr als 15 Tabellen hat oder etwas anderes als Supabase verwendet.
Supabase security reviewer for AI built apps
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Nutzen Sie KI-Tools?
Ja, scriptgesteuerte Checks und KI-gestützte Überprüfung. Eine Person überprüft jeden Befund, bevor er in deinen Bericht geht.
Lovable hat einen Sicherheits-Scanner. Warum bezahlen?
Das ist ein guter Einstieg. Ich überprüfe manuell mit deinem echten Schema, decke Code- und Webhook-Seite ab und gebe dir passende Fixes.
Wirst du meine App ändern?
Nur im Premium-Paket und nur über Pull Requests, die du freigibst.
Was brauchst du von mir, um anzufangen?
Eine kurze Beschreibung der App, wie viele Tabellen du hast, das Ergebnis der Leseabfrage, die ich dir schicke, und Lesezugriff auf GitHub oder eine Zip-Datei ohne .env-Datei. Sende keine Passwörter oder geheimen Schlüssel.
Brauchst du mein Passwort oder den service_role-Schlüssel?
Nein. Die SQL-Abfrage liest nur Systemkataloge und die Repository-Überprüfung ist Lesezugriff. Ich werde mich nicht in deine App einloggen oder deine Live-API aufrufen, es sei denn, du bestätigst das.
Was ist, wenn meine App mehr als 15 Tabellen hat?
Schreib mir zuerst. Das Add-on für mehr als 15 Tabellen kostet 40 $, oder wir vereinbaren einen fairen Umfang, bevor du bestellst.