Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
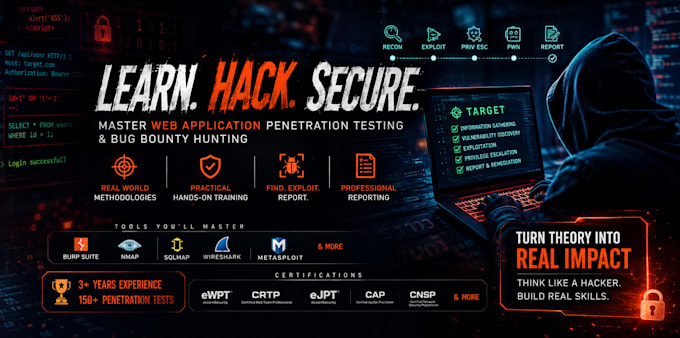
Möchtest du von einem Cybersecurity-Profi lernen, wie man Webanwendungs-Penetrationstests durchführt und Bug Bounty jagt?
Ich bin Cybersecurity-Ingenieur mit über 3 Jahren praktischer Erfahrung und mehr als 150 Penetrationstests sowie Schwachstellenbewertungen bei Webanwendungen, APIs und Infrastruktur.
Ich biete praktisches 1-zu-1-Training an, das dir hilft zu verstehen, wie professionelle Sicherheitstester Webanwendungen angehen und Schwachstellen entdecken, validieren und melden.
Was du lernen kannst:
Grundlagen der Webanwendungssicherheit
Reconnaissance und Entdeckung der Angriffsfläche
Burp Suite und praktische Testtechniken
Authentifizierung, Autorisierung und IDOR
XSS, SQL-Injection und andere gängige Schwachstellen
API-Sicherheitstests
Geschäftslogik-Schwachstellen
Schwachstellenvalidierung und Proof of Concept
Bug-Bounty-Methodik und Workflow
Klare, professionelle Schwachstellenberichte verfassen
Verantwortungsvolle Offenlegung und legale Testpraktiken
Mein Training konzentriert sich auf praktische Methodik statt nur Theorie. Ich kann die Lektionen an dein aktuelles Können anpassen, egal ob du Anfänger, Cybersecurity-Student, angehender Penetrationstester oder auf die Bug-Bounty-Jagd vorbereitest.


Zweck der Lektion:
Cybersicherheit
Schüleralter:
Teenager (13–17)
•
Erwachsener (18–65)
•
Senior (65+)
Entwicklungstechnologie:
JavaScript
•
Python
•
PHP
•
SQL
•
Linux
•
Bash
•
Andere