Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
PNPT Penetration Tester, Web-, API- und Active Directory-Sicherheit
Sorgst du dich, ob deine Webanwendung oder API Sicherheitslücken hat, die Angreifer ausnutzen könnten? Ich teste sie so, wie es ein echter Angreifer tun würde, und liefere einen klaren, umsetzbaren Bericht.
Ich bin ein praktizierender VAPT-Engineer und Cybersecurity-Dozent, zertifiziert in PNPT und PJPT.
WAS ICH TESTE:
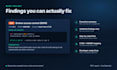
WAS DU BEKOMMST:
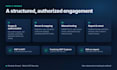
WIE ES FUNKTIONIERT:
Sieh dir das Beispiel im Galerie an, um die Qualität vor deiner Bestellung zu prüfen.
Tests sind nicht destruktiv und werden nur an Assets durchgeführt, die du besitzt oder für die du die Erlaubnis hast. Schreib mir zuerst, damit wir Umfang und Zeitplan abstimmen können.

Anwendung testen:
Web-Applikation
Entwicklungstechnologie:
JavaScript
•
Node.js
•
PHP
•
Python
•
React
Gerät:
PC
•
Linux
Automatische Übersetzung
Was brauchen Sie für den Anfang?
Ziel-URL(s), schriftliche Genehmigung zum Testen, eine Liste in- und out-of-scope, Testkontodaten und dein bevorzugtes Testfenster.
Wird der Test meine Website beschädigen?
Tests sind standardmäßig nicht zerstörerisch. Eine Staging-Umgebung ist bevorzugt, und Tests mit höherem Risiko werden nur mit deiner Zustimmung durchgeführt.
Was enthält der Bericht?
Jede Entdeckung mit CVSS-Schweregrad, Proof of Concept, betroffene Endpunkte und Schritt-für-Schritt-Remediation. Premium enthält eine Zusammenfassung für das Management.
Bietest du einen Nachtest an?
Premium beinhaltet einen kostenlosen Nachtest nach der Behebung der Probleme. Für Basic und Standard kann ein Nachtest als Extra hinzugefügt werden.
Unterzeichnest du eine NDA und behandelst meine Daten vertraulich?
Ja. Auf Wunsch unterschreibe ich NDA. Alle Erkenntnisse und Kundendaten bleiben vertraulich und werden nach Lieferung gelöscht. Ich teste nur mit schriftlicher Genehmigung.
Welche Tools und Methodik verwendest du?
Ich folge dem OWASP Web Security Testing Guide und den OWASP Top 10. Zu den Tools gehören Burp Suite, ffuf, Nuclei und sqlmap, aber jeder Fund wird vor der Berichterstellung manuell bestätigt.
Kann der Bericht bei SOC 2, ISO 27001 oder Kunden-Sicherheitsprüfungen helfen?
Ja. Der Bericht kann als Nachweis für einen unabhängigen Penetrationstest bei Audits und Sicherheitsfragebögen von Anbietern dienen. Es ist ein technischer Test, kein formelles Compliance-Audit oder eine Zertifizierung.


