Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Sicherheitsarchitekt: Microsoft Sentinel, KQL, SOAR und KI-Agenten
Level 1
Hat bestimmte Leistungskriterien erfüllt und zeigt großes Potenzial auf dem Marktplatz.
Sentinel eingeschaltet, aber von lauten Alarmen überwältigt? Oder willst du neu starten und es beim ersten Mal richtig aufbauen?
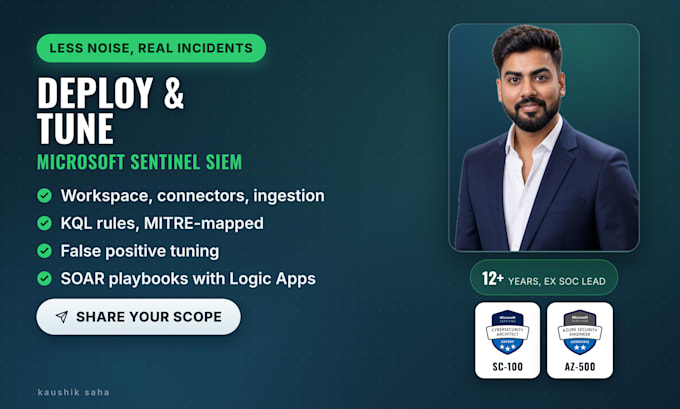
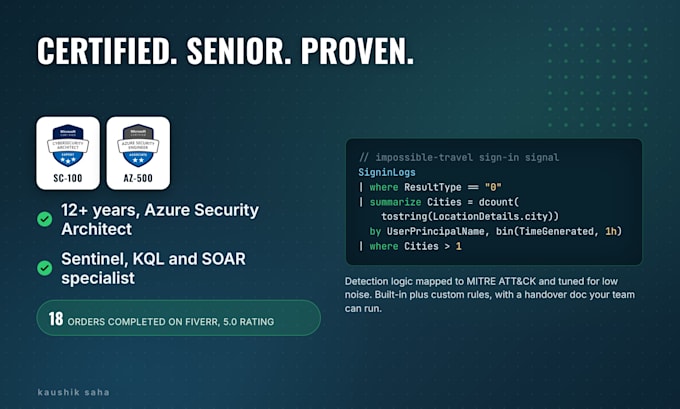
Ich bin Kaushik, ein Azure-Sicherheitsarchitekt mit über 12 Jahren in der Cybersicherheit. Ich halte SC-100 und AZ-500. Ich baue Microsoft Sentinel so, wie es ein funktionierendes SOC braucht.
Was du bekommst
Für wen das ist
Unternehmen und MSSPs, die Sentinel einrichten, oder Teams mit einem Workspace, der getrimmt werden muss. Funktioniert mit Defender XDR und dem einheitlichen Defender-Portal.
Schreib mir vor der Bestellung deine Scope-Ideen. Ich bestätige das richtige Paket oder schicke dir ein maßgeschneidertes Angebot für größere Arbeiten.
Cloud-Provider:
microsoft azure
Cloud-Computing-Ressource:
Security Groups
•
Andere
Automatische Übersetzung
Mein Sentinel läuft schon, ist aber lautlich laut. Kannst du es abstimmen?
Ja. Ich prüfe deine Analytics-Regeln, finde die, die Fehlalarme verursachen, passe KQL und Grenzwerte an und füge Automatisierungsregeln hinzu, damit Analysten echte Vorfälle sehen. Schick mir deine lautesten Regeln und Datenquellen und ich bestätige den Umfang.
Was ist in jedem Service-Paket enthalten?
Basic: Sentinel bereitgestellt, 3 Datenquellen verbunden, 10 integrierte Regeln aktiviert. Standard: fügt benutzerdefinierte KQL-Regeln, Aufbewahrungs-Einstellungen und ein Workbook hinzu. Premium: der komplette Build mit SOAR-Playbooks, MITRE ATT&CK-Mapping und Kostenoptimierung.
Welche Informationen muss ich angeben, um loszulegen?
Gib Zugriff auf deine Azure-Umgebung, Details zu den Datenquellen für die Integration und konkrete Ziele (z.B. Bedrohungserkennung, Compliance oder Automatisierung). So wird sichergestellt, dass die Deployment auf die Bedürfnisse deiner Organisation abgestimmt ist.
Bieten Sie Support nach der Bereitstellung an?
Ja. Nach Lieferung helfe ich bei der Verwaltung von Microsoft Sentinel, bei Troubleshooting und dem reibungslosen Betrieb deiner Security Operations. Zusätzlichen Support oder Team-Training können auf Anfrage organisiert werden.
Können die Service-Pakete an die spezifischen Bedürfnisse meiner Organisation angepasst werden?
Absolut! Alle Pakete sind flexibel und können auf deine speziellen Anforderungen zugeschnitten werden, sei es benutzerdefinierte Dashboards, erweiterte Analysen oder die Integration zusätzlicher Systeme. Kontaktiere mich, um deine individuellen Wünsche zu besprechen.
Kannst du Nicht-Microsoft-Datenquellen verbinden?
Ja, ich unterstütze Syslog, Common Event Format (CEF) und benutzerdefinierte Konnektoren.
Kannst du Playbooks für automatisierte Reaktionen erstellen?
Ja, ich erstelle Logic Apps, die Untersuchungs- und Behebungs-Workflows automatisieren.
Wirst du mich durch das Dashboard und die Regeln führen?
Auf jeden Fall. Ich stelle Dokumentation bereit oder führe eine Live-Durchführung (nur Premium) durch.
Ist dieser Service an meine Umgebung anpassbar?
Definitiv. Ich passe jede Einrichtung an die Größe deines Unternehmens, die Cloud-Nutzung und das Bedrohungsmodell an.