Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Frontend-Ingenieur, Codebasis-Review für AI-Apps
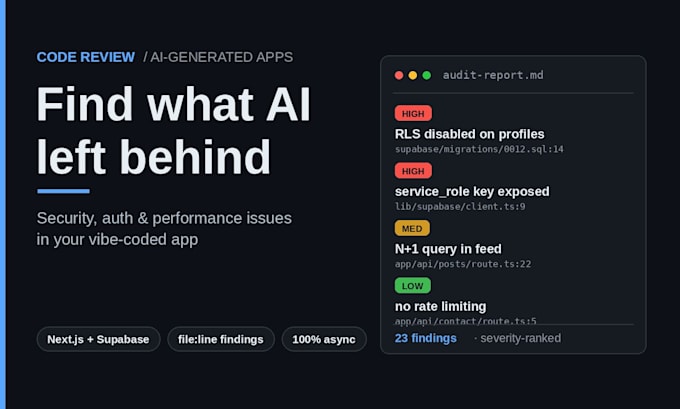
Eine App mit Lovable, Bolt, Cursor oder Replit gebaut? KI schreibt Code, der läuft – und Code, der Lecks verursacht. 45 % des KI-generierten Codes scheitert am OWASP Top 10 (Veracode).
Ich checke deinen Codebasis und liefere dir einen nach Schweregrad geordneten Bericht: jede Fundstelle mit der genauen Datei und Zeile, was falsch ist und wie man es behebt. Standard und Premium enthalten außerdem ein kurzes Screen-Capture-Video, das die Top-Plätze erklärt.
Keine Calls. Kein Produktionszugriff. Du gibst Read-Only-Repo-Zugriff (oder führst den Scanner selbst aus und schickst mir das Output) und du integrierst jeden Fix selbst.
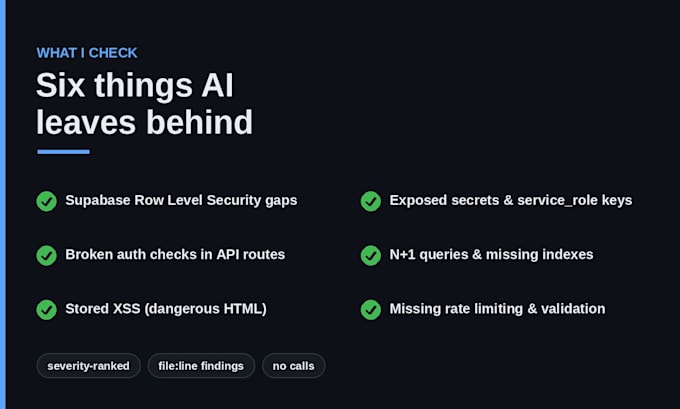
Was ich prüfe (gebaut für Next.js + Supabase):
Jede Fundstelle verweist auf eine konkrete Datei und Zeile, die du selbst prüfen kannst.
Entwicklungstechnologie:
TypeScript