Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
Sichere Code-Überprüfung und Behebung von Schwachstellen
Ich finde und behebe echte Sicherheitslücken in Webanwendungen, APIs und WordPress-Plugins und liefere dir einen klaren Bericht plus funktionierende Fixes, kein beängstigendes PDF, auf das du nicht reagieren kannst.
Was du bekommst: jede Schwachstelle mit genauer Position, warum sie ausnutzbar ist und wie man sie behebt, dann die Lösung selbst als Patch oder Pull Request, der baut und deine Tests besteht.
Ich konzentriere mich auf die Bugs, die wirklich wichtig sind: kaputte Zugriffskontrolle und Autorisierung, Injection, SSRF, unsichere Standardeinstellungen und Abhängigkeitsrisiken. Meine Open-Source-Sicherheitsarbeit ist öffentlich unter research.itsjustin.me.
Dies ist nur autorisierte, defensive Sicherheit. Ich überprüfe Code, den du besitzt oder für den du eindeutig autorisiert bist, zu überprüfen. Ich greife keine Live-Systeme oder Targets von Drittanbietern an.
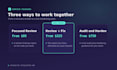
Schreib mir zuerst mit deiner Tech-Stack und ungefähr, wie groß die Codebasis ist, und ich sage dir ehrlich, welches Paket passt und was ich zusagen kann.

Entwicklungstechnologie:
JavaScript
Automatische Übersetzung
Testest du gegen meine Live-Seite?
Nein. Ich mache eine statische Überprüfung deines Quellcodes und liefere Fixes. Dynamische Tests erfolgen nur, wenn du sie schriftlich autorisierst und es dein eigenes System ist.
Was bekomme ich am Ende?
Ein Schwachstellenbericht mit genauer Position und Schweregrad jeder Issue, plus Fixes als Patch oder PR, die bauen und deine Tests bestehen, bei den Paketen Review and Fix sowie Audit and Harden.
Welche Sprachen und Tech-Stacks deckst du ab?
JavaScript und TypeScript, Python, PHP und WordPress sowie Go.
Werden Sie ein NDA unterschreiben?
Ja, auf Anfrage.


