Kategorien durchsuchen
Deutsch
$
USD
Deine KI mit Fiverr verbinden
Cybersicherheitsanalyst
Ist deine Webanwendung wirklich sicher? Finde es heraus, bevor ein Angreifer es tut.
Ich bin Cybersecurity-Analystin bzw. Penetration Tester im Bereich Anwendungssicherheit im Bankensektor. Ich habe in echten Produktionsumgebungen kritische Schwachstellen gefunden und gemeldet, darunter SQL-Injection, Stored XSS, IDOR/BOLA und Prompt-Injection.
WAS DU BEKOMMST
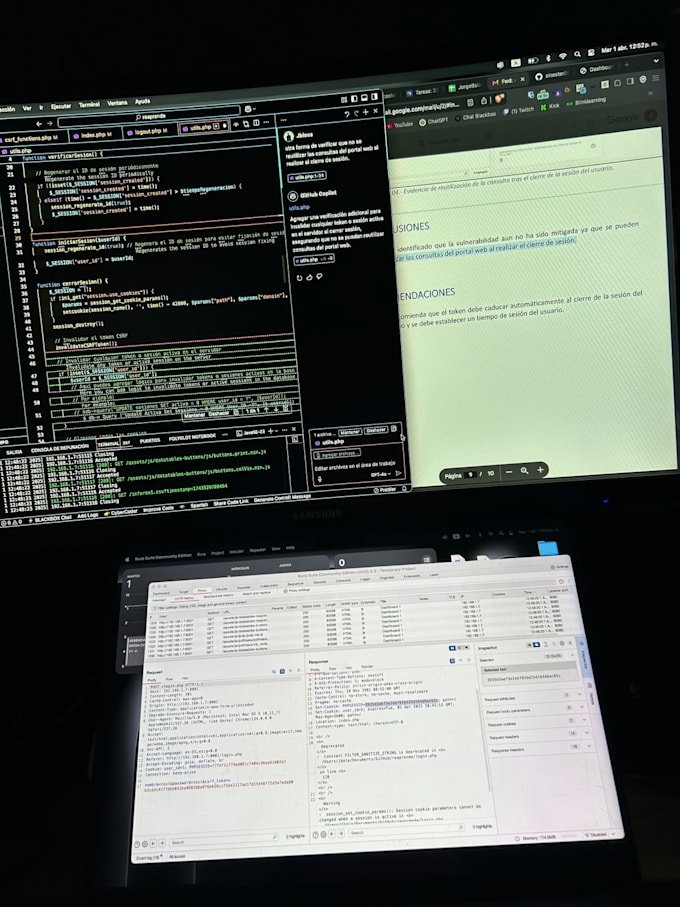
Manuelles + automatisiertes Testing basierend auf OWASP Top 10 und NIST
Jede Entdeckung mit reproduzierbaren Belegen (Schritte und Screenshots)
CVSS-Wert für jede Schwachstelle
Klarer Abhilfemechanismus, den deine Entwickler sofort umsetzen können
Kostenlose erneute Prüfung nach Behebung (Premium-Paket)
WERKZEUGE
Burp Suite, OWASP ZAP, SQLmap, Nmap und individuelle Skripte.
WIE ES FUNKTIONIERT
1. Schicke mir die Ziel-URL und den Scope.
2. Bestätigen wir den Scope und deine schriftliche Testgenehmigung.
3. Ich führe die Tests durch und liefere dir den vollständigen Bericht.
WICHTIG
Ich teste nur Systeme, die dir gehören oder für die du eine Testgenehmigung hast. Alle Findings bleiben streng vertraulich.
Schreibe mir vor der Bestellung, damit wir den Scope bestätigen können. Lass uns deine App sichern!