Kategorien durchsuchen
Deutsch
$
USD
Verbinden Sie sich mit Ihrer KI

Automatische Übersetzung
PHP2Shell ist eine kritische PHP-Schwachstelle, die Berichten zufolge bis zu 70% der Websites betreffen kann. Finde heraus, ob deine Seite betroffen ist, und erhalte klare Schritte, um dein Backend abzusichern.
Ich bin ehemaliger Security Lead und CISO (EC-Council CND und CCYF zertifiziert). Ich prüfe deine Installationen und erstelle dir einen einfachen Bericht ohne Fachjargon.
WAS ICH ÜBERPRÜFE
- PHP-Version und ob der offizielle PHP2Shell-Fix vorhanden ist
- Server- und Hosting-Setup (Apache, PHP-FPM etc.)
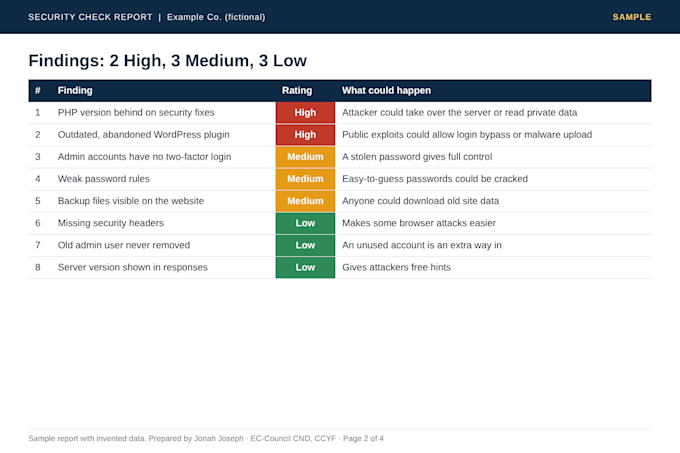
- Backend-Hardening: Dateiberechtigungen, exponierte Dateien und Backups, Admin-Zugriff, Login-Schutz und Server-Einstellungen
- WordPress-Kern, Plugins und Themes (falls du WordPress nutzt)
- Grundlegende Anzeichen verdächtiger Aktivitäten
WAS DU BEKOMMST
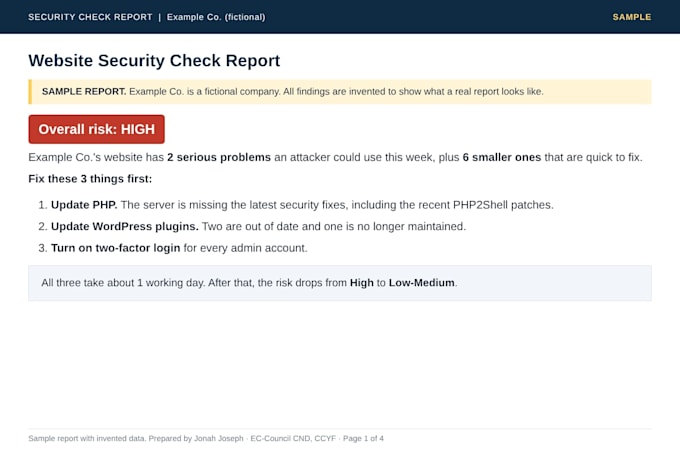
- Einen klaren Bericht: exponiert oder nicht exponiert
- Eine priorisierte Fix-Liste Schritt für Schritt
- Empfehlungen zur Backend-Hardening für dein Setup
- Einen kurzen Call, um dir alles zu erklären (Standard und Premium)
WAS ICH VON DIR BRAUCHE
Deine Website-Adresse und deine schriftliche Erlaubnis, sie zu prüfen. Ich prüfe nur, wozu du explizit freigibst, und führe niemals Exploits auf deiner Live-Seite aus.
Schreib mir vor der Bestellung, wenn du dir nicht sicher bist, welches Paket passt.
Bitte beachte, dass es gegen die Richtlinien von Fiverr verstößt, wenn Freelancer Themes, Vorlagen oder andere Elemente, die die Rechte Dritter oder geltende Gesetze verletzen, in die gelieferte Arbeit aufnehmen. Lies mehr darüber in unseren Leitfaden für verantwortungsvolle digitale Kreation.
Cybersecurity Consultant and Website Security Checks
Sprachen
Automatische Übersetzung
Automatische Übersetzung
1. Hacke ich meine Website?
Nein. Ich überprüfe nur deine Konfiguration und Software-Versionen — und das nur mit deiner schriftlichen Genehmigung. Exploits führe ich auf deiner Live-Seite nicht aus.
2. Was ist PHP2Shell und warum sollte mich das interessieren?
Es handelt sich um eine Reihe schwerwiegender PHP-Schwachstellen, die im Oktober 2026 offengelegt wurden und Angreifern das Ausführen von Code auf einem Server ermöglichen können. Sie betreffen die meisten gängigen PHP-Setups, daher sollte jede PHP-Website ihren Version- und Patch-Status prüfen.
3. Was brauchen Sie von mir, um loszulegen?
Deine Website-Adresse und deine schriftliche Erlaubnis, sie zu prüfen. Für eine tiefergehende Prüfung kann ich auch Hosting- oder Admin-Details erfragen. Passwörter frage ich nie außerhalb von Fiverrs Bestellnachrichten ab.
4. Wende ich die Fixes auch an?
Meine Pakete beinhalten eine priorisierte Fix-Liste und Anleitung. Praktische Hilfe beim Anwenden der Fixes ist als Extra erhältlich. Schreib mir zuerst, damit ich dir ein Angebot für dein Setup machen kann.
5. Garantierst du, dass meine Seite zu 100% sicher ist?
Diesen Garantien kann niemand geben. Du erhältst ein klares Bild davon, was ich zum Zeitpunkt der Prüfung gefunden habe und was genau behoben werden muss. Schreib mir vor der Bestellung, wenn du dir unsicher bist, welches Paket passt.