Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD
ISO-Compliance-Berater
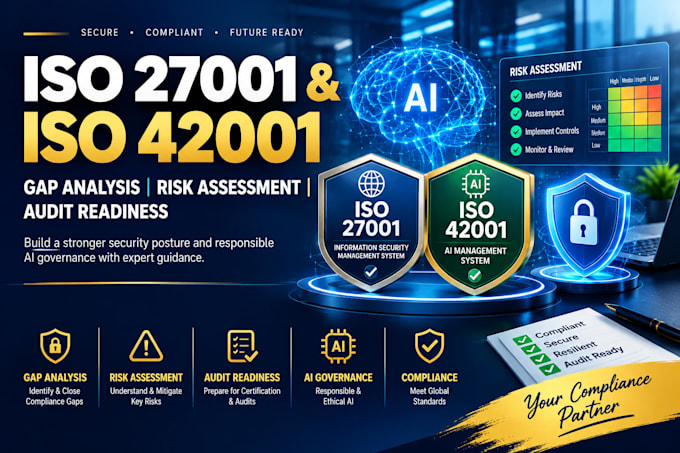
Bereitest du dich auf die ISO 27001-Zertifizierung vor, möchtest die ISO 42001-Konformität erreichen oder hast Schwierigkeiten mit der Prüfungsbereitschaft?
Viele Startups, SaaS-Unternehmen und wachsende Firmen scheitern bei Prüfungen, weil ihnen eine strukturierte Gap-Analyse, dokumentierte Risikoanalyse und ein Compliance-Fahrplan fehlen. Mit wachsendem KI-Einsatz steigt auch der Druck, verantwortungsvolle KI-Governance und Risikomanagement nachzuweisen.
Ich helfe Unternehmen, Compliance-Lücken zu erkennen, Risiken zu bewerten und sich auf erfolgreiche Prüfungen mit Best Practices für ISO 27001 und ISO 42001 vorzubereiten.
Meine Leistungen umfassen:
Egal, ob du ein Startup, SaaS-Anbieter, KI-Unternehmen oder etabliertes Unternehmen bist – du erhältst praktische Empfehlungen und einen klaren Aktionsplan, um die Compliance zu verbessern und dich auf Zertifizierungsprüfungen vorzubereiten.
Bitte kontaktiere mich vor der Bestellung, um deine Anforderungen zu besprechen.
Automatische Übersetzung
Was ist eine Gap-Analyse?
Eine Gap-Analyse vergleicht deine aktuellen Prozesse mit den ISO-Anforderungen und identifiziert Bereiche, die vor der Zertifizierung oder Prüfung verbessert werden müssen.
Was ist ISO 42001?
ISO 42001 ist der weltweit erste Standard für ein AI Management System, das Unternehmen dabei unterstützt, KI-Risiken, Governance, Verantwortlichkeit und Compliance zu steuern.
Warum brauche ich eine Risikoanalyse?
Risikoanalysen helfen, Sicherheits-, Betriebs- und KI-bezogene Risiken zu erkennen, die die Compliance, Prüfungen und das Vertrauen der Kunden beeinträchtigen könnten.
Können Startups von diesem Service profitieren?
Ja. Viele Startups streben ISO 27001 und ISO 42001 an, um Sicherheitsanforderungen ihrer Kunden zu erfüllen und den Verkauf an Unternehmen zu beschleunigen.
Bieten Sie eine Zertifizierung an?
Nein. Ich biete Beratung, Bewertungen, Dokumentationshilfe und Unterstützung bei der Prüfungsbereitschaft. Die Zertifizierung erfolgt durch akkreditierte Zertifizierungsstellen.
Kannst du bei KI-Governance helfen?
Ja. Ich kann deine KI-Governance-Praktiken bewerten und Empfehlungen im Einklang mit ISO 42001 geben.
Welche Branchen unterstützen Sie?
Software, SaaS, Cybersicherheit, Fintech, Gesundheitstechnologie, Beratungsfirmen und andere Organisationen, die auf Compliance vorbereitet sein wollen.